Teknologi
UU Satu Data Indonesia Disahkan: Isi Aturan AI, Transfer Data ke Luar Negeri, dan Ancaman Pidana 15 Tahun
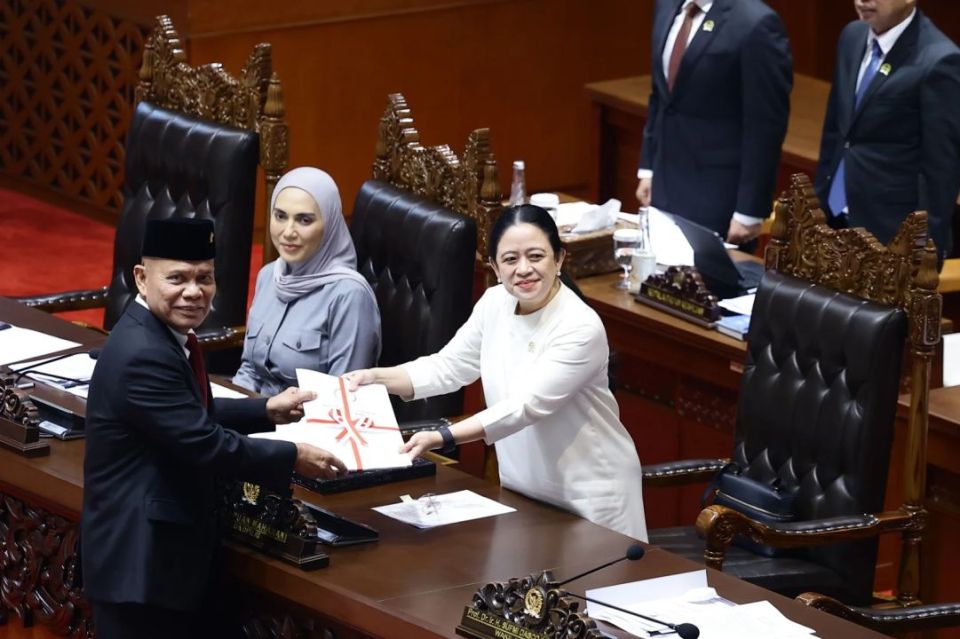
DPR mengesahkan UU Satu Data Indonesia pada 6 Oktober 2026. Ini isi pentingnya: aturan AI dan blockchain, transfer data tertutup ke luar negeri, pidana 15 tahun

DPR resmi mengesahkan Rancangan Undang-Undang Satu Data Indonesia menjadi undang-undang dalam rapat paripurna pada Selasa, 6 Oktober 2026. Ini adalah undang-undang yang mengatur cara negara mengumpulkan, menyeragamkan, membagi, dan mengamankan data, dari kementerian di Jakarta sampai kantor desa.
Yang membuat UU ini ramai dibahas bukan cuma soal birokrasi data. Di dalamnya ada aturan soal kecerdasan buatan (AI) dan blockchain, syarat persetujuan DPR untuk transfer data tertutup ke luar negeri, kewajiban lapor insiden dalam 24 jam, sampai ancaman penjara 15 tahun bagi pelaku serangan ke infrastruktur data. Artikel ini akan menjelaskan isi pentingnya, perbedaannya dengan UU Pelindungan Data Pribadi, kritik yang muncul, serta dampaknya bagi warga, startup, dan developer di Indonesia.
Kronologi singkat: dari Perpres sampai ketok palu
Selama ini program Satu Data Indonesia hanya berpijak pada Peraturan Presiden Nomor 39 Tahun 2019. Masalahnya, Perpres tidak cukup kuat untuk memaksa semua instansi memakai standar yang sama. Akibatnya, data bansos, kependudukan, dan pembangunan sering tidak sinkron antarinstansi.
Berikut perjalanan aturan ini sampai disahkan:
- RUU disusun sebagai usul inisiatif DPR dan dibahas di Badan Legislasi (Baleg).
- Pemerintah menyerahkan 1.338 Daftar Inventarisasi Masalah (DIM) batang tubuh dan 829 DIM penjelasan untuk dibahas bersama Panitia Kerja.
- Juli 2026: Panja membahas usulan larangan memakai data strategis nasional untuk melatih AI asing.
- Senin, 5 Oktober 2026: Baleg dan pemerintah menyepakati RUU dalam pengambilan keputusan tingkat I.
- Selasa, 6 Oktober 2026: Rapat Paripurna ke-9 yang dipimpin Ketua DPR Puan Maharani mengesahkan RUU menjadi UU. Menurut IDN Times, ada 326 anggota dewan yang hadir dan seluruh fraksi menyatakan setuju.
Versi final yang disahkan terdiri dari 20 bab dan 141 pasal. Ketua Panja, Sturman Panjaitan, menyebut semangatnya sebagai "Bhinneka Tunggal Ika dalam bahasa tata kelola". Produsen datanya beragam, tetapi standar, metadata, kode referensi, dan data induknya harus satu.
Menteri PPN/Kepala Bappenas Rachmat Pambudy, yang juga Ketua Dewan Pengarah Satu Data Indonesia, mengakui Perpres 2019 sudah membangun fondasi. Namun, menurut dia, standar, interoperabilitas, dan bagi pakai data perlu dinaikkan ke level undang-undang supaya data pemerintah lebih cepat, akurat, dan aman.
Catatan: Naskah final UU belum dipublikasikan secara lengkap saat artikel ini ditulis. Nomor pasal yang dikutip berasal dari pernyataan anggota Baleg dalam rapat, sehingga penomoran di lembaran negara bisa sedikit berbeda.
Isi UU Satu Data Indonesia yang paling penting
Dalam laporan Panja yang dibacakan di paripurna, ada 15 poin utama (dari A sampai O). Supaya lebih gampang dicerna, poin-poin itu bisa dikelompokkan menjadi beberapa bagian besar.
Soal data dan kelembagaan:
- Data Dasar Nasional (DDN) dikuasai negara. DDN menjadi rujukan utama untuk perencanaan pembangunan, kebijakan fiskal dan anggaran, penyaluran bantuan sosial, serta kebutuhan strategis lain. Ada enam klaster DDN.
- Klasifikasi data menjadi tiga: terbuka, terbatas, dan tertutup.
- Penyelenggara Satu Data Indonesia dibentuk dan bertanggung jawab langsung kepada Presiden, menggantikan Badan Satu Data Indonesia. Sifatnya koordinatif, normatif, dan fasilitatif.
- Pembagian peran berjenjang antara pembina data, produsen data, dan wali data, dari pusat sampai desa atau kelurahan, termasuk korporasi.
- Musyawarah data desa atau kelurahan menjadi forum resmi untuk menyepakati data desa.
Soal teknis dan akses:
- Standar data, metadata, kode referensi, data induk, dan katalog data nasional wajib dipakai semua produsen dan wali data.
- Interoperabilitas tanpa memusatkan fisik basis data. Data tetap disimpan dan dikelola instansi asalnya, hanya formatnya yang diseragamkan agar bisa saling terhubung.
- Bagi pakai data antarinstansi tidak perlu MoU atau perjanjian kerja sama, selama dilakukan dalam kerangka Satu Data (disebut Martin Manurung sebagai Pasal 18).
- Akses data terbatas bisa dikenai biaya yang masuk sebagai Penerimaan Negara Bukan Pajak (PNBP).
Soal pengawasan dan sanksi:
- Partisipasi masyarakat, termasuk melaporkan dugaan penyalahgunaan data.
- Sengketa data diselesaikan lewat mediasi dulu, paling lama 14 hari kerja dan bisa diperpanjang 14 hari kerja.
- Sanksi administratif dan pidana, dengan bab larangan dilebur ke dalam bab ketentuan pidana.
- Penyelenggara wajib dibentuk paling lama satu tahun, sementara sistem yang berjalan berdasarkan Perpres 39/2019 disesuaikan.
Sturman juga menekankan alasan di balik semua aturan ini. "Ketika data keliru, yang salah bukan hanya angka, tetapi terluka adalah keadilan," katanya. Bantuan salah sasaran dan program yang tumpang tindih, menurut dia, sering berawal dari data yang tidak terkelola dengan baik.
Aturan AI dan blockchain: data negara tidak boleh melatih AI asing
Bagian ini yang paling banyak menarik perhatian orang teknologi. UU Satu Data Indonesia menyebut secara eksplisit pemanfaatan teknologi digital, blockchain, dan kecerdasan artifisial dalam infrastruktur dan manajemen risiko data. Syaratnya ada tiga: menjamin kedaulatan data nasional, ada keterlacakan (traceability), dan tetap di bawah pengawasan manusia.
Latar belakangnya cukup jelas. Dalam rapat Panja Juli 2026, Baleg membahas usulan tambahan pasal (saat itu disebut Pasal 118A) yang isinya kurang lebih seperti ini:
- Penyelenggara Satu Data dilarang memasukkan, menggunakan, melatih, memproses, atau memaparkan Data Dasar Nasional dan data strategis nasional ke sistem AI.
- Larangan itu berlaku untuk model atau layanan AI yang tidak berada di bawah kedaulatan hukum Indonesia, atau yang tidak memenuhi standar keamanan nasional.
Anggota Baleg Ledia Hanifa Amany menjelaskan logikanya dengan bahasa yang sederhana. Data yang dimasukkan ke AI akan dipakai untuk membuat modelnya makin pintar, "tapi jadi minterin orang lain, minterin AI orang." Dia juga mengingatkan bahwa Indonesia sampai sekarang belum punya aturan khusus tentang AI, jadi pendekatannya perlu dibedakan dari pemrosesan data biasa.
Apa artinya dalam praktik? Sebelum aturan turunannya keluar, beberapa hal yang kemungkinan besar terdampak adalah:
- Pegawai instansi yang menempelkan dokumen data strategis ke chatbot publik seperti ChatGPT, Gemini, atau Claude untuk diringkas.
- Vendor govtech yang memakai API model AI luar negeri untuk memproses data kependudukan, bansos, atau data sektor strategis.
- Proyek analitik pemerintah yang mengirim data ke cloud AI di luar yurisdiksi Indonesia tanpa jaminan kedaulatan.
Tips: Untuk tim yang membangun layanan AI bagi instansi pemerintah, opsi yang kemungkinan paling aman adalah model yang bisa dijalankan di infrastruktur dalam negeri atau on-premise, dengan log yang bisa diaudit. Detail standarnya tetap perlu menunggu peraturan pelaksana.
Untuk blockchain, UU ini belum merinci bentuk penerapannya. Yang disebut baru prinsip umum bahwa teknologi tersebut boleh dipakai selama kedaulatan, keterlacakan, dan pengawasan manusia tetap terjaga.
Klasifikasi data dan transfer ke luar negeri
Salah satu aturan yang langsung jadi judul berita adalah soal transfer data ke luar yurisdiksi Indonesia. Untuk data yang masuk kategori tertutup, akses dan transfer ke luar negeri wajib mendapat persetujuan DPR. Belakangan, DPR menegaskan perannya hanya mengawasi dan memberi persetujuan, bukan menjalankan teknis transfernya.
Supaya lebih jelas, alurnya kira-kira seperti ini:
flowchart TD
    A[Data yang dikelola instansi] --> B{Klasifikasi data}
    B -->|Terbuka| C[Bisa diakses publik lewat katalog data]
    B -->|Terbatas| D[Akses dengan syarat, bisa dikenai biaya PNBP]
    B -->|Tertutup| E{Mau ditransfer ke luar negeri?}
    E -->|Tidak| F[Hanya pihak berwenang di dalam negeri]
    E -->|Ya| G[Wajib persetujuan DPR]
Beberapa hal yang perlu dicatat dari aturan ini:
Baca juga Google Kini Bisa Pakai Data Gmail dan Foto untuk Iklan, Ini Cara Mematikannya
- Kriteria data tertutup belum dirinci ke publik. Daftar persis data apa saja yang masuk kategori ini kemungkinan baru jelas lewat aturan turunan.
- Aturan ini mengurus data penyelenggaraan negara, bukan semua data pribadi yang dikelola perusahaan swasta. Transfer data pribadi oleh swasta tetap mengikuti UU PDP.
- Isunya sensitif secara politik. Pada Mei 2026, warganet di X ramai menyoroti perjanjian dagang resiprokal Indonesia–Amerika Serikat yang menyinggung aliran data. Waktu itu Menkomdigi Meutya Hafid menegaskan perjanjian itu tidak mencakup transfer data kependudukan, hanya data untuk perdagangan digital.
Jadi, wajar kalau syarat persetujuan DPR ini dibaca sebagai respons atas kekhawatiran publik soal kedaulatan digital. Di media sosial, nada reaksi yang muncul kurang lebih sama dengan saat isu data ke AS: banyak yang mendukung data warga disimpan di dalam negeri, tetapi sekaligus mempertanyakan apakah lembaga pengawasnya benar-benar siap.
Keamanan data dan ancaman pidana 15 tahun
Bagian keamanan di UU ini cukup detail untuk ukuran undang-undang. Standar keamanan data akan ditetapkan oleh lembaga di bidang keamanan siber dan persandian, ranah yang selama ini dipegang BSSN.
Kewajiban keamanan yang diatur antara lain:
- Infrastruktur kriptografi dan sistem manajemen sertifikat digital.
- Audit keamanan secara berkala.
- Audit kedaulatan data, untuk memastikan data tidak berada di luar kendali hukum Indonesia.
- Manajemen risiko, rencana kontingensi, dan pemulihan saat terjadi gangguan.
- Pelaporan insiden paling lama 1 x 24 jam.
Lalu ada ketentuan pidana yang membuat UU ini dijuluki "hacker bisa dipenjara 15 tahun". Menurut Ketua Timus dan Timsin RUU SDI, Martin Manurung, Pasal 133 mengancam pidana penjara paling lama 15 tahun atau denda paling banyak kategori VIII bagi pelaku:
- Serangan, sabotase, atau manipulasi.
- Penghancuran.
- Penyebarluasan tanpa hak.
- Pengambilalihan.
Semua perbuatan itu berlaku terhadap pusat data nasional, infrastruktur teknis interoperabilitas, atau infrastruktur sistem Satu Data Indonesia. Jadi, pasal ini tidak mengatur semua jenis peretasan, melainkan khusus serangan ke infrastruktur data negara.
Ada juga dua aturan tambahan yang jarang disorot:
- Pemberatan sepertiga hukuman bagi pejabat negara atau aparatur pemerintahan yang melakukan tindak pidana tersebut.
- Pasal 135 mengatur pidana untuk korporasi dan pengurusnya.
Konteksnya tentu masih segar di ingatan. Pada Juni 2024, Pusat Data Nasional Sementara 2 di Surabaya diserang ransomware Brain Cipher, varian LockBit 3.0. Pemerintah menyebut 239 dari 282 instansi yang memakai fasilitas itu terdampak, dan pelaku meminta tebusan US$8 juta (sekitar Rp131 miliar) yang tidak dibayar. Kejadian itu yang membuat kewajiban backup, audit, dan lapor insiden terasa sangat relevan.
Peringatan: Bagi pentester dan peneliti keamanan, pastikan setiap pengujian terhadap sistem pemerintah punya izin tertulis yang jelas. Dengan ancaman 15 tahun, "niat baik" tanpa otorisasi bisa berujung masalah hukum serius.
Perbedaannya dengan UU PDP
Banyak orang bertanya apakah UU Satu Data Indonesia menggantikan UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Jawabannya tidak. Keduanya mengurus hal yang berbeda, meski sering bersinggungan.
| Aspek | UU Satu Data Indonesia | UU PDP |
|---|---|---|
| Fokus utama | Tata kelola data penyelenggaraan negara | Hak pemilik data pribadi |
| Pihak yang diatur | Instansi pusat, daerah, desa, wali data, korporasi terkait | Semua pengendali dan pemroses data pribadi, publik maupun swasta |
| Lembaga | Penyelenggara Satu Data, bertanggung jawab ke Presiden | Lembaga Pelindungan Data Pribadi (masih dalam pembentukan) |
| Transfer ke luar negeri | Data tertutup wajib persetujuan DPR | Negara tujuan harus punya perlindungan setara |
| AI | Wajib jamin kedaulatan, keterlacakan, pengawasan manusia | Tidak mengatur AI secara khusus |
| Pidana khas | Serangan ke infrastruktur SDI, maksimal 15 tahun | Pengumpulan dan pengungkapan data pribadi secara melawan hukum |
Dalam laporan Panja, UU Satu Data juga menyebut pemrosesan data pribadi sebagai bagian dari aspek keamanan. Artinya, ketika data pribadi warga masuk ke sistem Satu Data, aturan perlindungan di UU PDP tetap berlaku.
Masalahnya ada di pengawasan. UU PDP sudah berlaku penuh sejak Oktober 2024, tetapi pada Mei 2026 Menkomdigi masih menyebut Lembaga PDP sedang dalam tahap pembentukan. Kini akan ada satu lembaga baru lagi, yaitu Penyelenggara Satu Data, yang juga ditargetkan terbentuk dalam setahun.
Kritik dan kekhawatiran yang muncul
Walau disahkan dengan suara bulat, UU ini tidak lepas dari catatan. Berikut beberapa kekhawatiran yang muncul selama pembahasan dan setelah pengesahan:
- Risiko satu titik kegagalan. Pakar keamanan siber dari CISSReC, Pratama Persadha, mengingatkan agar integrasi tidak berubah menjadi sentralisasi fisik. Jika semua data dikumpulkan di satu tempat, satu serangan bisa melumpuhkan banyak layanan sekaligus. Dia mendorong prinsip least privilege, enkripsi, audit, backup, dan keamanan rantai pasok.
- Akses data warga oleh aparat. Pada Juli 2026, Fraksi PKB meminta agar akses aparat penegak hukum ke data warga wajib melalui izin pengadilan. Apakah usulan itu masuk ke naskah final, belum bisa dipastikan sampai teksnya dipublikasikan.
- Siapa yang bertanggung jawab jika data salah. Analisis di Veritask mempertanyakan mekanisme ganti rugi bagi warga yang dirugikan karena data pemerintah keliru, misalnya tercoret dari daftar bansos.
- Integrasi memperbesar risiko kebocoran. Opini di Kumparan menilai makin banyak sistem yang terhubung, makin besar pula permukaan serangan jika standar keamanannya tidak merata.
- Kesiapan instansi daerah. Bisnis.com mencatat pembentukan lembaga, aturan turunan, dan klasifikasi ulang data di puluhan kementerian serta ratusan pemda butuh infrastruktur, anggaran, dan SDM yang tidak sedikit.
Pemerintah dan DPR sendiri sudah menjawab sebagian kritik pertama. UU ini menegaskan bahwa interoperabilitas dilakukan tanpa memusatkan fisik basis data dan tanpa memindahkan kepemilikan data dari produsennya. Dengan kata lain, yang disatukan adalah standarnya, bukan tempat penyimpanannya.
Di media sosial, reaksi warganet juga terbelah. Ada yang menyambut baik karena berharap data bansos lebih tepat sasaran. Ada juga yang skeptis, mengingat kasus PDN 2024 dan sejumlah kebocoran data sebelumnya, lalu bertanya apakah standar di atas kertas benar-benar akan diterapkan sampai level desa.
Dampaknya buat warga, startup, dan developer di Indonesia
UU ini memang lebih banyak mengatur instansi pemerintah. Namun, efeknya akan terasa ke banyak pihak, terutama dalam satu sampai dua tahun ke depan saat aturan turunannya keluar.
Buat warga biasa:
- Data bansos dan kependudukan berpotensi lebih sinkron, karena kode referensi dan data induknya diseragamkan.
- Ada jalur resmi untuk melapor dugaan penyalahgunaan data dan menyelesaikan sengketa lewat mediasi.
- Di tingkat desa, musyawarah data bisa menjadi tempat warga ikut mengoreksi data yang salah.
Buat startup dan pelaku usaha data:
- Data terbuka pemerintah berpotensi lebih rapi dan mudah dipakai untuk riset, aplikasi, atau analitik.
- Data terbatas kemungkinan berbayar sebagai PNBP, jadi perlu masuk hitungan biaya produk.
- Korporasi juga disebut sebagai wali data dalam struktur berjenjang. Perusahaan yang mengelola data untuk program pemerintah perlu bersiap dengan kewajiban standar dan audit.
Buat developer dan vendor govtech:
- Pelajari standar metadata dan katalog data nasional begitu dirilis, karena semua sistem baru wajib mengikutinya.
- Siapkan prosedur lapor insiden 1 x 24 jam, termasuk siapa yang bertanggung jawab dan ke mana laporan dikirim.
- Hindari arsitektur yang mengirim data strategis ke layanan AI luar negeri tanpa jaminan kedaulatan hukum.
- Rancang sistem untuk audit, misalnya log akses yang lengkap dan enkripsi di setiap lapisan.
Bagi teman-teman yang bekerja di bidang keamanan siber, UU ini juga bisa membuka kebutuhan baru. Audit keamanan dan audit kedaulatan data yang diwajibkan tentu butuh auditor, tools, dan tenaga ahli dalam jumlah besar.
Poin penting
- UU Satu Data Indonesia disahkan DPR pada 6 Oktober 2026, terdiri dari 20 bab dan 141 pasal.
- Data Dasar Nasional dikuasai negara dan diklasifikasikan menjadi terbuka, terbatas, dan tertutup.
- Pemanfaatan AI dan blockchain wajib menjamin kedaulatan data, keterlacakan, dan pengawasan manusia.
- Transfer data tertutup ke luar negeri wajib mendapat persetujuan DPR.
- Insiden keamanan wajib dilaporkan paling lama 1 x 24 jam.
- Serangan ke infrastruktur Satu Data diancam pidana paling lama 15 tahun.
- Penyelenggara Satu Data Indonesia harus terbentuk paling lama satu tahun.
Referensi
- Kompas.com (2026). DPR RI Sahkan UU Satu Data Indonesia, Atur AI hingga Blockchain
- Kompas.com (2026). RUU Satu Data Atur Skema Bagi Pakai Data Antar-Instansi Tak Perlu MoU
- Katadata (2026). DPR Sahkan UU Satu Data Indonesia: Atur AI hingga Hacker Bisa Dipenjara 15 Tahun
- IDN Times (2026). RUU Satu Data Indonesia Disahkan, Atur Transfer Data ke Luar Negeri
- detikNews (2026). Paripurna DPR Sahkan RUU Satu Data Indonesia Jadi Undang-undang
- RRI (2026). DPR Sahkan UU Satu Data Indonesia, Atur AI Hingga Pembentukan Lembaga SDI
- Bisnis.com (2026). RUU Satu Data Bakal Larang Data Strategis Nasional Dipakai Melatih AI Asing
- Liputan6 (2026). RUU Satu Data Indonesia Atur Penguasaan Data Dasar Nasional
- Beritasatu (2026). DPR hanya Awasi dan Tidak Jalankan Teknis Transfer Data ke Luar Negeri
- Mata Hukum (2026). RUU Satu Data Indonesia Dinilai Bisa Jadi Bumerang Keamanan Siber
- Berita Senayan (2026). Soroti RUU Satu Data, PKB Minta Akses Data Warga oleh Aparat Wajib Lewat Izin Pengadilan
- Rakyat Merdeka (2026). Perjanjian Dagang RI-AS, Data Pribadi Warga Wajib Dilindungi Negara
- ANTARA (2024). Menkominfo Jelaskan Kronologi Serangan Siber PDNS 2
- Veritask (2026). RUU Satu Data: Siapa Bertanggung Jawab Jika Data Salah?
- Kumparan (2026). Satu Data Indonesia dan Keamanan: Ketika Integrasi Memperbesar Risiko Kebocoran
Pertanyaan Umum
Kapan UU Satu Data Indonesia disahkan?
Apa isi aturan AI di UU Satu Data Indonesia?
Apakah benar hacker bisa dipenjara 15 tahun?
Apa bedanya UU Satu Data Indonesia dengan UU PDP?
Apakah data warga akan dikumpulkan di satu server pusat?
Kapan aturan ini mulai berdampak?
Kesimpulan
UU Satu Data Indonesia adalah langkah besar untuk merapikan data pemerintah yang selama ini tercecer di banyak instansi. Aturan soal AI, transfer data tertutup ke luar negeri, lapor insiden 24 jam, dan pidana 15 tahun menunjukkan bahwa isu kedaulatan dan keamanan data kini diperlakukan jauh lebih serius dibanding era Perpres.
Meski begitu, kualitas UU ini akan diuji di pelaksanaannya. Lembaga penyelenggara harus terbentuk dalam setahun, aturan turunan harus jelas, dan standar keamanan harus benar-benar diterapkan sampai daerah. Bagi warga, startup, dan developer, langkah paling masuk akal sekarang adalah memantau naskah final serta peraturan pelaksananya, lalu menyiapkan sistem yang siap diaudit sejak awal.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar