Linux
Oracle Linux 7.3 Resmi Tersedia Dukungan UEFI Secure Boot
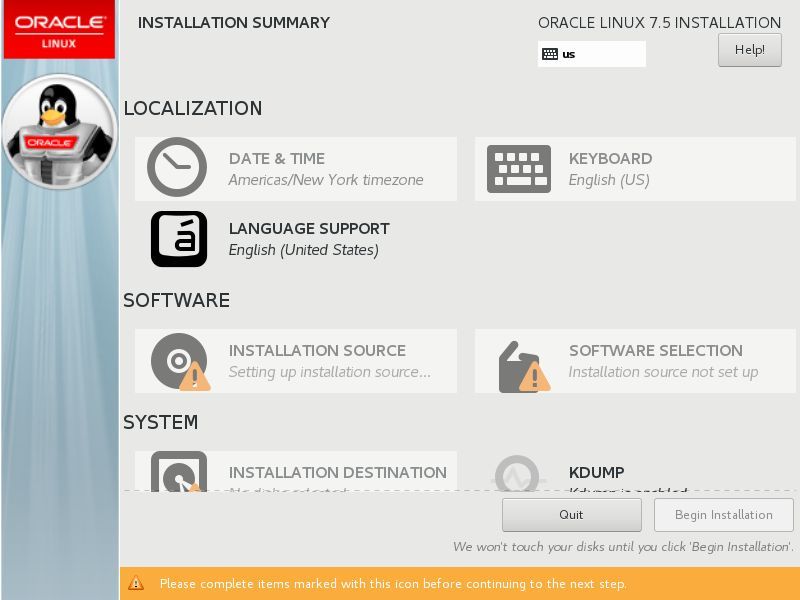
Ada 7 alasan kuat kenapa rilis Oracle Linux 7.3 ini jadi bahan obrolan hangat di kalangan sysadmin dan DevOps yang mengandalkan stabilitas enterprise.
Ada 7 alasan kuat kenapa rilis Oracle Linux 7.3 ini jadi bahan obrolan hangat di kalangan sysadmin dan DevOps yang mengandalkan stabilitas enterprise. Update minor ini membawa sejumlah perbaikan keamanan krusial, dukungan UEFI Secure Boot yang lebih matang, serta sinkronisasi paket dari Unbreakable Linux Network yang bikin proses patching makin mulus. Buat teman-teman yang udah lama megang environment production berbasis RHEL-compatible, versi ini layak masuk radar migrasi bulan ini.
Dukungan UEFI Secure Boot yang Lebih Matang dan Validasi Kunci Bootloader

Fitur paling krusial di versi 7.3 ini adalah kemampuan instalasi dan booting penuh pada sistem yang mengaktifkan UEFI Secure Boot. Sebelumnya, integrasi key management sering bikin pusing waktu booting image kustom karena modul tanda tangan digital belum sepenuhnya sinkron dengan kebijakan vendor hardware. Sekarang, Oracle Linux Product Documentation memastikan modul tanda tangan digital sudah tersambung rapi ke shim bootloader. Proses validasi kernel saat awal menyala berjalan tanpa hambatan berarti di berbagai motherboard server modern.
mokutil --sb-state
SecureBoot enabled
- Validasi Shim Otomatis: Bootloader shim mengenali kunci sertifikat Oracle secara natif tanpa perlu registrasi key manual yang sering memakan waktu lama di environment DC remote.
- Kompatibilitas Hardware Luas: Mendukung berbagai vendor server enterprise seperti Dell, HPE, dan Lenovo yang menerapkan policy Secure Boot ketat secara default.
- Pencegahan Rootkit: Mencegah eksekusi modul kernel tidak sah atau unsigned driver yang masuk pada fase pre-boot initialization.
Tips: Pastikan firmware motherboard server sudah di-update ke versi terbaru sebelum menyalakan Secure Boot untuk menghindari kegagalan deteksi key saat first boot akibat bug BIOS lawas.
Dalam praktiknya, mengaktifkan UEFI Secure Boot pada server produksi menuntut kedisiplinan administratif yang lebih tinggi dari tim infrastructure. Teman-teman tidak bisa lagi sembarangan mengkompilasi modul kernel pihak ketiga (out-of-tree drivers) tanpa menandatanganinya secara kriptografis pakai Machine Owner Key (MOK) lokal. Jika ada driver RAID controller atau kartu jaringan proprietary yang belum tersertifikasi, sistem akan menolak memuatnya begitu Secure Boot diaktifkan. Makanya, sebelum melakukan pindah semua sekaligus ke Oracle Linux 7.3 dengan Secure Boot aktif, lakukan audit menyeluruh terhadap seluruh modul kernel kustom yang berjalan di server existing teman-teman.
Selain masalah driver, manajemen sertifikat di level UEFI juga butuh prosedur backup yang disiplin. Ketika teman-teman menambahkan custom key ke dalam database NVRAM motherboard untuk mengesahkan modul internal perusahaan, hilangnya akses ke file kunci tersebut bisa berakibat fatal jika server mengalami kegagalan motherboard dan harus dipindahkan ke chassis baru. Selalu simpan salinan privat key dan public certificate MOK di brankas digital yang aman, terpisah dari mesin fisik yang bersangkutan.
Update Unbreakable Enterprise Kernel (UEK) untuk Performa I/O Database
Meskipun fokus ke stabilitas base OS, update kernel tetap jadi sorotan utama bagi performa I/O database. Oracle Linux 7.3 mengusung fondasi yang selaras dengan Release Notes for Oracle Linux 7.3 untuk memastikan driver hardware terbaru langsung dikenali tanpa kompilasi manual. Kernel UEK (Unbreakable Enterprise Kernel) Release 4 yang disertakan membawa peningkatan signifikan pada manajemen memori virtual dan subsistem jaringan berkecepatan tinggi.
flowchart TD
    A[ISO 7.3 / Media Install] --> B{UEFI Secure Boot?}
    B -->|Aktif| C[Validasi Shim & MokManager]
    B -->|Nonaktif| D[Standard GRUB Boot]
    C --> E[Load UEK Kernel]
    D --> E
E --> F[System Ready Production]- Zero-downtime patching: Tetap didukung penuh lewat ksplice untuk kernel patch tanpa reboot, meminimalkan gangguan layanan komersial.
- Driver storage: Peningkatan kompatibilitas untuk controller NVMe enterprise generasi baru yang menangani beban transaksi tinggi secara paralel.
- Source code: Kode sumber kernel terbuka lebar di Oracle OSS Git Repository buat tim yang mau audit mendalam terhadap patch keamanan yang diterapkan.
Peningkatan pada subsistem penyimpanan di kernel UEK versi terbaru ini sangat terasa dampaknya bagi aplikasi yang sangat bergantung pada operasi baca-tulis acak berlatensi rendah, seperti database relasional skala besar. Mekanisme penguncian (lock contention) pada struktur data memori internal kernel telah dioptimalkan secara agresif, mengurangi context switching yang tidak perlu ketika ribuan thread database mencoba mengakses blok disk secara bersamaan. Teman-teman sysadmin yang mengelola cluster database Oracle atau PostgreSQL akan melihat penurunan metrik iowait yang signifikan pada grafik pemantauan harian setelah melakukan upgrade ke rilis ini.
Kendati demikian, transisi ke versi kernel yang lebih baru selalu membawa potensi ketidakcocokan dengan parameter tuning lama yang mungkin sudah tertanam di file/etc/sysctl.conf. Beberapa parameter pengelolaan memori kernel, seperti vm.dirty_background_ratio atau alokasi hugepages, mungkin merespons secara berbeda terhadap algoritma penjadwalan memori yang di-update di UEK R4. Lakukan pengujian beban (stress testing) pakai tools seperti sysbench atau fio di environment staging sebelum memutuskan menerapkan update kernel ini ke seluruh node cluster produksi teman-teman.
Jebakan Fatal Upgrade Btrfs pada Partisi Boot dan Cara Aman Mengatasinya
Banyak sysadmin kejebak masalah klasik pas migrasi langsung dari update 2 ke update 3. Kalau direktori/bootTeman-teman berada di dalam subvolumebtrfs, sistem sering nyangkut dan nge-boot balik ke kernel lama setelah proses upgrade selesai karena ketidakcocokan skrip initramfs dalam membaca struktur subvolume saat fase awal inisialisasi penyimpanan.
- Selalu buat backup snapshot btrfs pakai perintah
btrfs subvolume snapshotSebelum menjalankanyum updateBesar-jumlah. - Pisahkan partisi
/bootKe formatext4Standar untuk production cluster yang butuh determinisme tinggi dan minim risiko korupsi metadata file system. - Jangan lewatkan pengecekan log dmesg sesaat setelah reboot pertama pasca upgrade untuk memastikan tidak ada pesan peringatan terkait alokasi blok disk.
Penggunaan sistem file Btrfs memang menawarkan fleksibilitas luar biasa melalui fitur subvolume, snapshots, dan transparent compression. Kompleksitas arsitekturnya menuntut pemahaman mendalam tentang bagaimana bootloader berinteraksi dengan struktur direktori internalnya. Ketika proses update sistem (package update) menimpa file kernel dan initramfs di dalam direktori/boot, bootloader GRUB terkadang gagal mengenali path absolut jika layout subvolume Btrfs tidak diatur secara konvensional dengan subvolid=0 sebagai default root. Akibatnya, server tampak berhasil melakukan instalasi paket tapi gagal total saat di-reboot karena BIOS tidak menemukan file kernel yang valid di jalur pencariannya.
Sebagai langkah mitigasi jangka panjang, arsitek infrastruktur disarankan untuk menerapkan pemisahan partisi yang bersih sejak awal instalasi baru. Buat partisi fisik terpisah berukuran 1 Gigabyte dengan formatext4Khusus untuk/boot, sementara sisa ruang disk yang luas dapat dialokasikan sepenuhnya untuk Btrfs atau XFS sesuai kebutuhan aplikasi di atasnya. Pendekatan hibrida ini menghilangkan titik kegagalan tunggal (single point of failure) pada proses boot. Meskipun terjadi kerusakan pada subvolume data utama akibat lonjakan beban atau gangguan daya, kernel dasar dan config GRUB tetap aman tersimpan di partisiext4Yang kebal terhadap masalah struktur subvolume Btrfs.
Catatan: Jangan pernah mencoba mengubah partisi
/bootYang sudah terlanjur pakai subvolume Btrfs keext4Secara in-place di mesin produksi tanpa melakukan cold backup dulu. Kesalahan manipulasi tabel partisi sekecil apa pun akan merusak seluruh data sistem operasi.
Sinkronisasi Paket Lewat ULN dan Yum Server untuk Stabilitas Dependensi

Manajemen repo di versi 7.3 ini terasa makin rapi berkat sinkronisasi kanal channel Unbreakable Linux Network (ULN). Teman-teman bisa narik paket RPM spesifik tanpa takut bentrok dependensi glibc yang sering bikin aplikasi enterprise crash di tengah jalan. Integrasi kanal repo ini dibuat buat memastikan konsistensi versi software di seluruh armada server perusahaan.
[ol7_latest]
name=Oracle Linux 7 Latest ($basearch)
baseurl=https://yum.oracle.com/repo/OracleLinux/OL7/latest/$basearch/
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-oracle
gpgcheck=1
enabled=1
- Kanal jangka panjang: Update paket keamanan dikirimkan dengan pengujian kompatibilitas ketat terhadap standar RHEL.
- Manajemen repo Modular: Bikin administrator mengaktifkan saluran optional atau addons secara spesifik tanpa mengotori config utama yum.
- Verifikasi GPG Ketat: Setiap paket RPM ditandatangani secara digital untuk memastikan integritas file tidak berubah selama proses transmisi jaringan.
Peringatan: Hindari mencampur channel developer preview dengan channel production
ol7_latestDi satu server yang sama kalau gak mau sistem kalian mendadak narik paket testing yang belum stabil ke environment live.
Dengan pakai kanal ULN, tim DevOps dapat membuat local mirror internal pakai tools sepertireposyncAtaupulp, sehingga proses download paket update tidak membebani bandwidth koneksi internet eksternal perusahaan setiap kali ada jadwal patching bulanan. Pendekatan ini juga mempercepat proses deployment karena seluruh node internal menarik paket dari server lokal berkecepatan tinggi di dalam jaringan LAN yang sama.
Selain itu, penting untuk memahami mekanisme version locking pakai plugin yum (yum-plugin-versionlock) ketika aplikasi tertentu di server teman-teman sangat bergantung pada versi library software yang spesifik. Terkadang, update minor pada library pendukung di Oracle Linux 7.3 dapat memicu perilaku tak terduga pada kode aplikasi legacy yang ditulis bertahun-tahun lalu. Dengan mengunci versi paket-paket sensitif tersebut sebelum menjalankanyum update, teman-teman dapat menikmati update keamanan sistem operasi secara keseluruhan tanpa mengorbankan stabilitas fungsionalitas aplikasi bisnis utama.
Integrasi Container Docker dan OCI Image untuk Pipeline CI/CD
Buat teman-teman yang jalanin workload microservices, Oracle nyediain base image resmi yang langsung di-optimized buat arsitektur x86_64 dan Arm. Image ini bisa langsung ditarik dari GitHub Container Registry buat kebutuhan build pipeline CI/CD kalian, memastikan konsistensi lingkungan dari tahap pengembangan lokal hingga tahap produksi akhir.
- Login ke registry pakai token akses yang sah pakai perintah autentikasi kontainer standar.
- Tarik base image resmi Oracle Linux 7.3:
docker pull container-registry.oracle.com/os/oraclelinux:7.3 - Jalankan container minimalis untuk testing dependensi aplikasi lama sebelum dipaketkan ke dalam klaster Kubernetes.
+-------------------------------------------------+
|          Oracle Linux 7.3 Container             |
+-------------------------------------------------+
                         │
         ┌───────────────┴───────────────┐
         ▼                               ▼
  [ x86_64 Worker ]               [ Arm Worker ]
         │                               │
         └───────────────┬───────────────┘
                         ▼
             [ CI/CD Pipeline Ready ]
- Ukuran Minimalis: Image dasar dirancang seringan mungkin dengan membuang library yang tidak perlu, mempercepat waktu download di node worker.
- Kompatibilitas OCI: Sepenuhnya mematuhi standar Open Container Initiative, memastikan portabilitas tinggi ke berbagai container runtime seperti Podman atau containerd.
- Dukungan Arsitektur Ganda: Menyediakan manifest list otomatis yang mendeteksi arsitektur CPU host secara transparan saat perintah
docker runDieksekusi.
Penggunaan kontainer berbasis Oracle Linux 7.3 memberikan keuntungan kompetitif yang besar bagi organisasi yang ingin memigrasikan aplikasi monolitik lama ke dalam arsitektur berbasis kontainer tanpa harus menulis ulang kode dasar sistem operasi. Karena library C dasar (glibc) dan utilitas sistem di dalam kontainer identik dengan lingkungan server host aslinya, potensi terjadinya runtime error akibat perbedaan perilaku library sistem dapat ditekan seminimal mungkin. Hal ini sangat membantu tim developer dalam mempercepat siklus rilis fitur baru tanpa mengorbankan stabilitas operasional di sisi infrastruktur.
Kendati demikian, pengelolaan citra kontainer juga menuntut kepatuhan yang ketat terhadap praktik keamanan rantai pasok software (software supply chain security). Pastikan pipeline CI/CD perusahaan teman-teman selalu memindai kerentanan keamanan pada base image Oracle Linux pakai pemindai kerentanan seperti Trivy atau Clair sebelum artefak kontainer tersebut di-push ke container registry privat perusahaan. Update rutin pada lapisan dasar kontainer melalui perintahdocker build --no-cacheAdalah langkah preventif yang wajib dijadwalkan setiap bulan guna menutup celah keamanan baru yang mungkin ditemukan pada library sistem pendukung.
Kebijakan Dukungan Legacy dan Deprecated Class pada Sistem
Satu hal penting yang wajib dicatat oleh tim developer adalah transisi dukungan library pihak ketiga. Beberapa kelas atau modul spesifik mulai diberi tanda deprecated pada siklus rilis versi 7.x ini sebagai persiapan menuju pembersihan total di major release berikutnya, memaksa organisasi untuk segera merencanakan modernisasi kode sebelum library tersebut benar-benar dihapus dari repo resmi.
- Audit codebase aplikasi kalian yang masih manggil fungsi lama berformat spesifik Oracle untuk mendeteksi potensi pemanggilan fungsi usang.
- Jadwalkan migrasi library penghubung database sebelum batas waktu dukungan habis guna menghindari kegagalan kompilasi di masa depan.
- Manfaatkan script analisis otomatis yang disediain di repository resmi buat deteksi potensi breaking change pada modul library sistem.
Dalam dunia software development enterprise, masa transisi fitur deprecated adalah sinyal kuning yang tidak boleh diabaikan oleh para arsitek sistem. Ketika sebuah fungsi atau library dinyatakan usang, developer hulu tidak lagi memberikan update perbaikan bug fungsional, tapi hanya berfokus pada mitigasi kerentanan keamanan kritis. Jika aplikasi internal perusahaan teman-teman masih sangat bergantung pada library-library lama tersebut, risiko kegagalan sistemik akan meningkat tajam seiring dengan bertambahnya usia rilis sistem operasi yang digunakan.
Makanya, alokasikan waktu khusus di setiap kuartal bagi tim teknik untuk melakukan refaktor kode pada modul-modul yang masuk dalam daftar deprecated ini. Pendekatan proaktif ini jauh lebih baik daripada harus berkejaran dengan waktu ketika teman-teman dipaksa melakukan migrasi darurat akibat kerentanan keamanan parah yang ditemukan pada library lama yang tidak lagi mendapatkan dukungan perbaikan dari vendor developer utamanya.
Strategi Migrasi Bertahap dan Penanganan Rollback yang Aman
Menjalankan update sistem operasi pada skala enterprise tidak boleh dilakukan secara sembarangan tanpa rencana mitigasi risiko yang matang. Strategi migrasi bertahap (canary deployment atau blue-green deployment) adalah kunci utama untuk memastikan bahwa update ke Oracle Linux 7.3 tidak membawa dampak buruk bagi ketersediaan layanan digital yang diandalkan oleh para end user perusahaan teman-teman.
- Buat snapshot tingkat hypervisor pada mesin virtual sebelum menjalankan proses peningkatan paket sistem semua.
- Uji coba skrip update pada node klaster non-produksi yang memiliki config software identik dengan server live.
- Siapkan prosedur rollback darurat yang terdokumentasi dengan jelas agar tim on-call dapat memulihkan layanan dengan cepat jika terjadi kegagalan fatal.
Tips: Dokumentasikan setiap perubahan parameter config kernel dan file sysctl yang teman-teman lakukan selama proses migrasi agar jejak audit infrastruktur tetap transparan bagi seluruh anggota tim DevOps.
Dalam merancang strategi rollback, pastikan teman-teman tidak hanya mengandalkan mekanisme pencadangan tingkat file, tapi juga memvalidasi prosedur pemulihan sistem melalui simulasi kegagalan (disaster recovery drill). Seringkali, tim terjebak dalam keyakinan semu bahwa cadangan data yang ada dapat dipulihkan dengan mudah, padahal dalam situasi tekanan tinggi saat server produksi down, kompleksitas ketergantungan antar layanan seringkali memunculkan kendala tak terduga yang hanya bisa diatasi jika prosedurnya sudah diuji coba secara rutin sebelumnya.
Ringkasan Eksekusi: Kapan Harus Update?
Kalau environment teman-teman sekarang jalan stabil di versi 7.2 dan gak butuh fitur UEFI Secure Boot atau perbaikan driver storage terbaru, skip dulu pindah semua sekaligus minggu ini. Lakukan uji coba bertahap di environment staging minimal selama seminggu penuh untuk memantau stabilitas memori dan konsistensi kinerja I/O disk.
Sebaliknya, kalau kalian lagi setup server baru untuk hardware generasi mutakhir yang menuntut kepatuhan keamanan tinggi, langsung tembak pakai ISO 7.3 biar gak pusing nambal driver di tengah jalan. Pastikan selalu cek docs resmi sebelum nge-push config apa pun ke live server demi menjaga ketersediaan layanan yang optimal bagi seluruh pemangku kepentingan.
Checklist
- Lakukan audit seluruh modul kernel kustom yang berjalan di server sebelum migrasi.
- Simpan salinan private key dan public certificate MOK di brankas digital yang terpisah dari mesin fisik.
- Update firmware motherboard server ke versi terbaru sebelum menyalakan UEFI Secure Boot.
- Lakukan pengujian beban pakai tools seperti sysbench atau fio di environment staging sebelum update kernel.
- Buat backup snapshot btrfs dan pastikan partisi boot pakai format ext4 standar.
- Verifikasi GPG secara ketat dan hindari pencampuran channel developer preview dengan production.
- Gunakan plugin versionlock untuk mengunci versi paket sensitif sebelum menjalankan yum update.
- Pindai kerentanan keamanan pada base image Oracle Linux di pipeline CI/CD sebelum deployment.
- Lakukan penyesuaian kode pada modul library sistem yang masuk dalam daftar deprecated.
- Siapkan snapshot tingkat hypervisor dan prosedur rollback darurat yang terdokumentasi dengan jelas.
Poin penting
- Oracle Linux 7.3 resmi dirilis dengan dukungan penuh untuk UEFI Secure Boot pada server enterprise modern.
- Pengaktifan Secure Boot menuntut validasi tanda tangan digital yang ketat untuk mencegah eksekusi modul kernel asing.
- Update kernel Unbreakable Enterprise Kernel membawa performa yang lebih cepet I/O penyimpanan dan manajemen memori virtual.
- Migrasi sistem file Btrfs butuh perencanaan partisi yang cermat untuk menghindari masalah pada direktori boot.
- Sinkronisasi paket dari Unbreakable Linux Network memastikan proses patching dan update repo berjalan lancar.
Pertanyaan Umum
Apa saja update utama yang dibawa oleh Oracle Linux 7.3?
Apakah aman langsung melakukan upgrade dari versi 7.2 ke 7.3 pada server produksi?
Bagaimana cara mengatasi masalah partisi boot yang pakai format Btrfs?
Kapan waktu yang tepat untuk langsung mengadopsi Oracle Linux 7.3?
Bagaimana mitigasi yang tepat untuk modul kernel kustom saat Secure Boot aktif?
Kesimpulan
Kehadiran Oracle Linux 7.3 membawa peningkatan signifikan dalam hal stabilitas enterprise, keamanan tingkat lanjut, dan kompatibilitas hardware modern. Bagi teman-teman yang mengelola infrastruktur produksi, transisi ke versi terbaru ini menuntut perencanaan matang, terutama terkait validasi UEFI Secure Boot dan manajemen partisi boot agar terhindar dari kendala sistem saat proses reboot.
Meskipun update ini menawarkan performa I/O database yang lebih optimal dan sinkronisasi repo yang lebih rapi lewat Unbreakable Linux Network, pengujian di lingkungan staging tetap menjadi langkah wajib sebelum diterapkan semua. Dengan strategi migrasi bertahap dan prosedur rollback yang terdokumentasi dengan baik, tim infrastruktur dapat memaksimalkan potensi update ini tanpa mengorbankan ketersediaan layanan utama.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar