Teknologi
STB Mecool Kena Malware? Ini Daftar Model dan Cara Ceknya
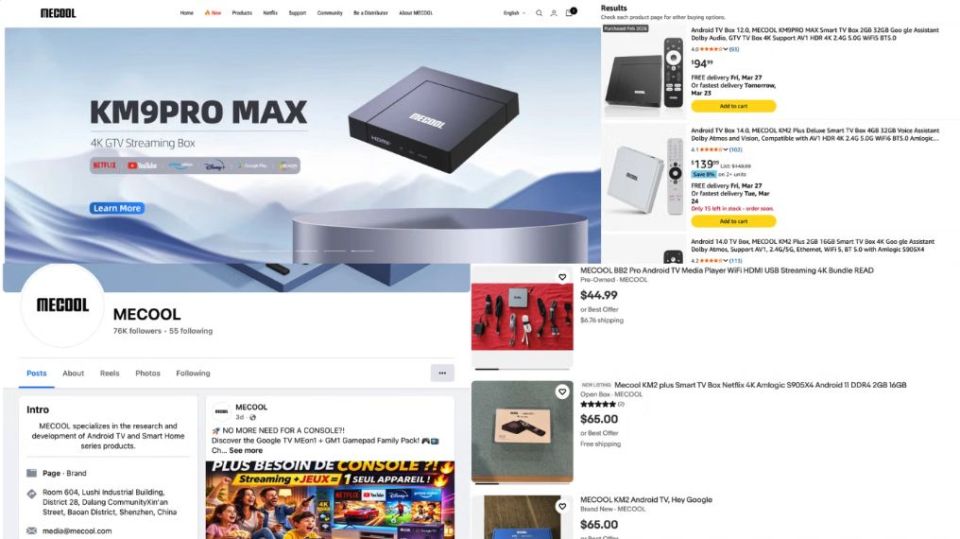
Google membongkar malware XCPE di 1,3 juta Android TV box buatan Videostrong, termasuk STB Mecool. Simak daftar model Mecool yang tercatat, cara cek STB di ruma
Google membongkar malware bernama XCPE yang tertanam di lebih dari 1,3 juta Android TV box atau STB Android, dan sebagian besar jejaknya mengarah ke pabrikan Videostrong Technology dari China. Peneliti dari Synthient juga menemukan malware yang sama sudah terpasang di STB merek Mecool, termasuk seri KM2, KM2 Plus, KT1, KT2, dan KM9 Pro. Merek ini cukup sering dijual di marketplace Indonesia.
Pengumuman resmi datang dari Google Threat Intelligence Group pada 2 November 2026. Google memutus kerja sama dengan Videostrong, melarangnya membuat perangkat Android bersertifikat, dan mengambil langkah hukum untuk mematikan server pengendali botnet tersebut.
Artikel ini akan menjelaskan apa yang sebenarnya terjadi, model STB apa saja yang tercatat, bagaimana cara mengecek STB di rumah, dan apa yang sebaiknya dilakukan pengguna Android TV box di Indonesia.
Apa yang terjadi dengan malware XCPE?
XCPE adalah backdoor atau pintu belakang yang dipasang langsung di firmware STB. Menurut Google, malware ini sengaja dibuat, dipasang, dan dijalankan oleh Videostrong untuk mencari untung, bukan ulah satu karyawan nakal atau kesalahan teknis.
Cara kerjanya kira-kira seperti ini:
- Malware sudah ada sejak pabrik. Aplikasi bernama
x.cpe(di beberapa versi muncul sebagaicom.oemservice) ikut terpasang di partisi firmware dengan izin setingkat sistem. - Lolos dari tes Google. Videostrong menyamarkan kodenya, lalu baru memuat kode berbahaya setelah perangkat dinyalakan pertama kali.
- Akses dijual ke pihak lain. Videostrong menjual akses ke perangkat yang terinfeksi kepada "afiliasi" kriminal, yang lalu memasang modul malware mereka sendiri.
- Kalau dihapus, muncul lagi. Kalau pengguna meng-uninstall aplikasinya, XCPE akan terpasang ulang dari partisi
/oem/setelah perangkat di-restart.
Google juga menemukan bahwa malware ini bisa mematikan verifikasi aplikasi Google Play Protect, memasang aplikasi diam-diam, dan menjalankan perintah apa saja di perangkat.

Catatan: Google menyebut skala resminya 1,3 juta perangkat. Pendiri Synthient, Ben Brundage, kepada KrebsOnSecurity menyebut angka itu "sangat konservatif" dan jumlah sebenarnya kemungkinan jauh lebih besar.
Apa bahayanya buat pemilik STB?
Banyak orang mengira STB cuma dipakai nonton, jadi tidak ada yang bisa dicuri. Nyatanya, perangkat yang terinfeksi XCPE dipakai untuk beberapa hal yang merugikan pemiliknya.
- Koneksi internet "disewakan" ke orang asing. STB dijadikan bagian dari jaringan residential proxy. Artinya, alamat IP rumah dipakai orang lain untuk menyamarkan lalu lintas mereka, termasuk untuk penipuan dan pembobolan akun.
- Penipuan iklan. Perangkat diam-diam membuka dan mengklik iklan di belakang layar.
- Pencurian data. Google menyebut ada risiko data dari perangkat ikut dikirim keluar.
- Pintu masuk malware lain. Karena backdoor bisa memasang aplikasi diam-diam, isi perangkat bisa berganti kapan saja.
Dampak yang terasa di rumah biasanya halus: internet terasa lebih lambat, kuota terkuras, STB panas walau sedang tidak dipakai, atau IP rumah tiba-tiba kena captcha terus di Google dan situs lain. Yang paling berbahaya, alamat IP rumah bisa tercatat dipakai untuk aktivitas yang bukan dilakukan pemiliknya.
Penyedia proxy yang disebut Google dan KrebsOnSecurity menerima perangkat dari botnet ini antara lain AppSalt (Honeygain), NetNut, EarnFM, Traffmonetizer, LINKFOG, BMW/IPWeb, dan GaGaNode. Synthient juga menemukan perangkat lunak proxy Grass ikut disebarkan.
Kenapa Mecool ikut terseret?
Synthient membeli STB Mecool KM9 Pro Max pada akhir 2025 lalu membongkarnya. Mereka menemukan malware Videostrong sudah terpasang dari pabrik, lengkap dengan komponen proxy AppSalt/Honeygain. Unit yang diteliti menjalankan Google TV (Android 12) dengan chip Realtek RTD1325 dan firmware bertanggal Maret 2025.
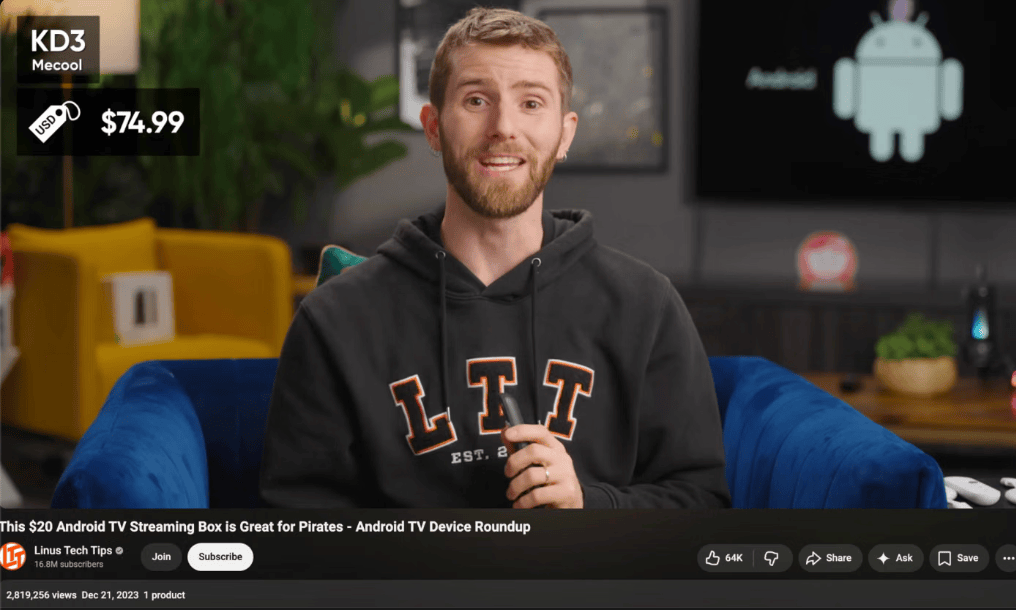
Menurut laporan KrebsOnSecurity, STB Mecool tersebut dijual oleh perusahaan China yang tercatat di bursa, Skyworth, dan tetap membawa malware dari Videostrong. Popularitas Mecool sempat naik setelah dibahas kanal YouTube Linus Tech Tips pada 2023. Linus Tech Tips kemudian memperbarui videonya dan menyebut produk itu sebagai scam, serta mencabut tautan afiliasinya.
Situs 9to5Google juga mencatat bahwa Mecool dikabarkan akan berhenti beroperasi. Kabar ini belum dikonfirmasi resmi, jadi anggap sebagai rumor dulu.
Daftar model Mecool yang tercatat
Synthient merilis daftar string model perangkat yang terlihat dalam kampanye ini. Beberapa yang namanya cocok dengan seri Mecool yang dikenal di Indonesia adalah:
- KM2, KM2 Plus, KM2 Plus Deluxe
- KT1, KT2
- K5, K7
- KM1, KM3, KM6, KM8
- KM7, KM7 Plus, KM7 SE
- KM9, KM9 Pro, KM9 Pro Max
- KM21, KM22, KM22 Pro, KM23
- KD1, KD2, KD3, KD5 (stik TV)
- KH3, KH6
Daftar lengkapnya berisi lebih dari 180 nama model, termasuk nama umum seperti 4K_Android_TV_Box, TX3MINI, Q96MAX, H616, dan M8S_PLUS yang sering dipakai STB murah tanpa merek jelas.
Peringatan: Synthient sendiri menulis bahwa nama model saja tidak cukup untuk memastikan perangkat terinfeksi. Satu nama model bisa punya banyak versi firmware. Jadi kalau STB di rumah ada di daftar, itu tanda untuk mengecek lebih lanjut, bukan bukti pasti sudah kena.
Cara cek STB Android di rumah
Langkah berikut tidak butuh aplikasi tambahan. Tujuannya mencari tanda-tanda yang disebut dalam laporan Google dan Synthient.
- Cek nama model. Buka Pengaturan > Preferensi Perangkat > Tentang (nama menu bisa sedikit beda tiap STB). Catat nama model dan versi build, lalu cocokkan dengan daftar di atas.
- Cari aplikasi sistem yang mencurigakan. Masuk ke Pengaturan > Aplikasi > Lihat semua aplikasi, lalu aktifkan tampilan aplikasi sistem. Perhatikan nama seperti
com.oemservice,x.cpe,com.abc.nexus, atau aplikasi "DNS Changer" yang tidak pernah dipasang sendiri. - Cek Google Play Protect. Buka Play Store, ketuk ikon profil, pilih Play Protect. Kalau pemindaian mati dan tidak bisa dinyalakan lagi, itu tanda bahaya, karena XCPE diketahui mematikan verifikasi aplikasi.
- Pantau pemakaian data di router. Banyak router IndiHome, Biznet, atau First Media punya halaman daftar perangkat. Kalau STB terus mengirim data besar padahal TV mati, patut dicurigai.
- Perhatikan perilaku aneh. STB panas saat diam, aplikasi baru muncul sendiri, atau internet rumah tiba-tiba sering diminta captcha.
Tips: Kalau ragu, cara paling cepat adalah mencabut STB dari internet beberapa hari dan lihat apakah internet rumah terasa lebih lega.
Sudah terinfeksi, harus bagaimana?
Masalahnya, malware ini tertanam di firmware. Menghapus aplikasinya saja tidak cukup karena XCPE akan terpasang lagi setelah restart. BleepingComputer juga mencatat bahwa takedown Google tidak menghapus malware dari perangkat yang sudah terinfeksi.
Pilihan yang masuk akal:
- Putuskan dari internet. Ini langkah paling aman sementara, sesuai saran yang dikutip BleepingComputer.
- Pasang firmware bersih. Hanya untuk yang paham flashing, dan pastikan firmware berasal dari sumber yang tepercaya. Firmware resmi dari pabrikan yang sama belum tentu bersih.
- Ganti perangkat. Untuk kebanyakan orang, ini pilihan paling praktis. Pilih Android TV atau Google TV bersertifikat dari merek besar, atau pakai fitur smart TV bawaan televisi.
- Ganti password penting. Kalau pernah login akun Google, Netflix, atau layanan lain di STB itu, sebaiknya ganti password dan cek perangkat yang terhubung ke akun.
Peta sebaran dan langkah Google
Google bekerja sama dengan Kepolisian Nasional Jepang, Lumen, HUMAN Security, Plume, Synthient, dan TrendAI untuk membongkar jaringan ini. Peta dari Google menunjukkan infeksi tersebar di banyak negara.
Baca juga Ontel Simulator Indonesia Tembus 1 Juta Unduhan

Langkah yang diambil Google:
- Menutup domain dan server yang dipakai Videostrong untuk mengendalikan botnet.
- Mematikan server pengendali lebih dari belasan keluarga malware lain yang menumpang lewat XCPE. Google memperkirakan ini memutus akses ke setidaknya 10 juta perangkat tambahan, termasuk mesin karaoke, perangkat telehealth, dan papan iklan digital.
- Melarang Videostrong dan anak usahanya membuat perangkat Android bersertifikat atau memasok software ke vendor bersertifikat.
- Memperketat pemeriksaan firmware Android TV bersertifikat.
Buat pengguna STB di Indonesia
STB Android sangat populer di Indonesia. Banyak yang membelinya karena murah, bisa dipasang di TV lama, atau dijual dengan iming-iming "ratusan channel gratis". STB jenis ini sering datang dari pabrikan China tanpa kejelasan pembaruan keamanan.
Beberapa hal praktis yang perlu diingat:
- Hati-hati dengan STB "full channel" atau "TV gratis selamanya". KrebsOnSecurity mencatat STB sejenis sering dipromosikan lewat influencer TikTok dengan janji siaran berbayar bajakan.
- Cek label sertifikasi. STB Google TV atau Android TV resmi biasanya mencantumkan logo Google TV atau Android TV, dan Play Protect-nya aktif.
- STB bawaan operator seperti dari IndiHome tidak disebut dalam laporan ini. Fokus laporan adalah STB Android yang dijual bebas.
- Pisahkan jaringan. Kalau router mendukung jaringan tamu, taruh STB dan perangkat IoT di sana supaya tidak satu jaringan dengan HP dan laptop.
Poin penting
- Google membongkar botnet XCPE berisi lebih dari 1,3 juta Android TV box pada 2 November 2026.
- Malware dipasang sengaja oleh Videostrong Technology, yang kini dilarang membuat perangkat Android bersertifikat.
- STB Mecool, termasuk seri KM2, KT2, dan KM9 Pro, tercatat dalam daftar model Synthient.
- Nama model saja tidak membuktikan infeksi; cek aplikasi sistem, Play Protect, dan lalu lintas data.
- Malware bertahan di firmware, jadi solusi paling aman adalah memutus internet atau mengganti perangkat.
Referensi
- Google Threat Intelligence Group (2026). Shutting the Door on the XCPE Botnet
- KrebsOnSecurity (2026). Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies
- BleepingComputer (2026). Google disrupts million-device XCPE Android malware botnet, bans TV box maker
- SecurityWeek (2026). Google Dismantles XCPE Botnet of 1.3 Million Android Devices
- 9to5Google (2026). Google shuts down malware backdoor on Android TV boxes
- Synthient (2026). The Internals of a Badbox Operation
- VOI (2026). Jutaan Perangkat Android TV Terinfeksi Malware Backdoor
Pertanyaan Umum
Apakah semua STB Mecool terinfeksi malware?
XCPE itu malware apa?
Apakah menghapus aplikasinya sudah cukup?
Apakah STB IndiHome ikut terdampak?
Bagaimana memilih STB Android yang aman?
Kesimpulan
Kasus XCPE menunjukkan bahwa bahaya STB Android murah bukan cuma dari aplikasi bajakan yang dipasang pengguna. Malware bisa sudah ada sejak pabrik, dan Google menyebut Videostrong sengaja memasangnya untuk mencari untung.
Pemilik STB Mecool atau Android TV box tanpa merek jelas sebaiknya segera mengecek nama model, aplikasi sistem, dan status Play Protect. Kalau ada tanda mencurigakan, memutus STB dari internet atau menggantinya dengan perangkat bersertifikat adalah langkah paling aman.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar