Kecerdasan Buatan
Outerlimit: Lapisan Keamanan Zero Trust buat Aksi Agen AI
22 Sep 2026: Outerlimit keluar stealth dengan $16 juta. Lapisan otorisasi terdesentralisasi yang jaga aksi agen AI di titik eksekusi tool, bukan cuma prompt.

Outerlimit pada 22 September 2026 keluar dari stealth. Mereka bukan jual chatbot baru. Mereka jual lapisan keamanan dan otorisasi terdesentralisasi khusus buat agen AI — dengan pendanaan pre-seed US$16 juta (kira-kira Rp250–260 miliar, tergantung kurs) dari AlbionVC, Evolution Equity Partners, dan Crane Venture Partners.
Pitch-nya singkat: Zero Trust selama ini cek siapa yang login dan apa yang boleh diakses. Outerlimit mau maju satu langkah — mengontrol aksi yang agen boleh lakukan saat tool dipanggil. Di industri ini disebut agent action layer.
CEO Tony Pepper bilang di press release: permintaan deploy agen AI sedang gila-gilaan, tapi tim security diminta “approve” risiko yang mereka belum bisa kontrol. Melarang adopsi bukan strategi — itu cuma mendorong shadow AI di luar pantauan.
Siapa di balik Outerlimit

Tim intinya bukan startup first-timer di ruang cyber:
- Tony Pepper — CEO. Bersama Neil Larkins sebelumnya memimpin Egress Software sampai diakuisisi KnowBe4 (portofolio Vista Equity) pada 2024.
- Neil Larkins — co-founder, track record security enterprise yang sama.
- Dr Peter Vincent — CTO. Neuroscientist teoretis, PhD dari Sainsbury Wellcome Centre dan Gatsby Computational Neuroscience Unit di UCL.
Kantor disebut di London dan New York. Investor angel yang disebut publik antara lain Charles Gorintin (co-founder/CTO Alan, advisor Mistral), Brian Murphy (ReliaQuest), Scott Price (A-lign), Sam Morgan (Goldman Sachs), Kyle Griswold (FTV Capital), Nicola Sinclair, David Garfield, dan Manish Madhvani (GP Bullhound).
Ed Lascelles dari AlbionVC menyebut kombinasi “security expertise + founder pedigree” sebagai alasan round ini relatif besar buat pre-seed cyber.
Catatan: Klaim “world’s first” datang dari materi Outerlimit sendiri. Yang penting buat pembaca praktis: posisi produknya jelas — otorisasi runtime di lapisan tool, bukan sekadar filter prompt atau dashboard log.
Masalah yang mereka target: agen tidak takut konsekuensi
SecurityWeek (23 September 2026) merangkum sudut yang sering dilupakan. Cybersecurity manusia banyak bergantung pada aturan + takut konsekuensi (denda, PHK, sanksi). Agen AI tidak punya rasa takut itu. Mereka jalan di kecepatan mesin, bisa ubah perilaku setelah baca dokumen atau berinteraksi dengan agen lain, dan punya akses ke kredensial bisnis yang makin lebar.
Dr Vincent di press release menekankan: dekade ini kita bangun sistem keamanan mengitari kualitas manusia — loyalitas, trust, bahkan fear. Di era agen, konstruk itu tidak cukup. Harus ada arsitektur yang mengikat identity, authorization, dan action jadi satu operasi di momen eksekusi.
Outerlimit juga bilang mereka tidak mencoba “selesaikan alignment” dulu. Agen boleh saja misaligned di level model. Yang mereka jamin: kalau agen mencoba pakai tool di luar kebijakan, aksi itu bisa diblok di titik tool — bukan cuma dinasihati di prompt.
Bedanya dengan banyak produk “AI governance” yang berhenti di katalog model atau filter konten: fokus Outerlimit ada di tool call yang berdampak ke dunia nyata — API, data, MCP server, workflow.
Cara kerja: kredensial tidak menginap di agen

Ide teknis yang mereka ulang di situs dan press wire:
- Arsitektur terdistribusi — otorisasi tidak mengandalkan satu vault kredensial yang “dipegang” agen.
- Fragmentasi kunci/rahasia — kredensial dipecah di ekosistem agen; digabung lagi hanya saat tool dipanggil.
- Syarat rekonstruksi — identity, policy, dan execution context harus cocok dan terverifikasi.
- Dekripsi di momen eksekusi — baru setelah itu aksi diizinkan jalan.
- Keputusan deterministik — allow atau deny. Bukan skor probabilistik “kemungkinan aman”.
Ini yang mereka maksud Zero Trust di agent action layer: bukan cuma “siapa aktornya”, tapi aksi mana yang boleh dieksekusi sekarang, dengan zero standing access — agen tidak “menyimpan” kredensial siap pakai sepanjang waktu.
Alur platform yang mereka jual:
flowchart LR
  A[Discover] --> B[Observe]
  B --> C[Enforce]
  C --> D[Optimize]
  A --- A1[Inventaris agen / tool / MCP / shadow AI]
  B --- B1[Jejak tool-call + rantai multi-hop]
  C --- C1[Allow/deny di lapisan tool]
  D --- D1[Perbaiki policy dari data enforce]
Deploy disebut in-tenant virtual appliance dan opsi on-premise, dengan penekanan low latency (tanpa round-trip per call ke cloud pusat) dan tanpa single point of failure. Materi publik menyebut kerja sama dengan merek Fortune 500 / FTSE 100, tanpa daftar pelanggan bernama di press launch.
Empat modul: Discover, Observe, Enforce, Optimize

Discover — inventaris yang selalu update
Outerlimit bilang agen sering muncul lebih cepat dari yang bisa dilacak security. Discover memetakan:
- Agen sanctioned dan shadow
- Tool, integrasi, dan MCP server (lokal maupun remote)
- Risk scoring berdasarkan permission, akses data, dan perilaku
- Prioritas remediasi + langkah aksi, bukan cuma daftar panjang
Connector yang disebut di halaman Discover:
Baca juga Google Buka SynthID untuk Umum, Begini Cara Cek Foto dan Video Buatan AI
| Sumber | Yang disurface |
|---|---|
| Microsoft Copilot Studio, Microsoft Foundry | Agen + tool + MCP terkait |
| Amazon Bedrock / AgentCore | Agen native cloud |
| Claude Code, Codex, GitHub Copilot | Via OpenTelemetry |
| Microsoft Defender, CrowdStrike Falcon | MCP tidak resmi di mesin developer |
| Container workloads | Agen di compute sendiri |
Connector diklaim read-only — tidak perlu install agent di setiap sistem yang di-scan. Inventory di-refresh tiap collection run.
Bagian MCP Gateway: server yang sanctioned bisa dimasukkan ke gateway terkelola; user diarahkan ke endpoint managed. Yang unsanctioned bisa diikat ke workflow EDR/XDR/SOAR untuk dimatikan.
Observe — jejak di titik evaluasi policy

Observe merekam tool invocation, panggilan API eksternal, baca data, dan keputusan — dengan skema seragam: agen, user, policy, outcome, reason code.
Yang dijanjikan praktis:
- Monitoring real-time di lapisan eksekusi
- Audit trail siap compliance / investigasi
- Anomaly detection saat perilaku menyimpang
- Rekonstruksi aliran multi-step (agen jarang cuma satu tool call)
- Payload penuh tetap di lingkungan pelanggan sampai diminta naik ke portal
Event dicatat saat policy dievaluasi, bukan di-scrape belakangan dari log aplikasi yang formatnya beda-beda.
Enforce — guardrail di tool, bukan di prompt

Enforce adalah inti klaim “deterministik”:
- Guardrail runtime di tool execution layer
- Bukan filter di prompt, reasoning, atau “agent layer” hulu
- Zero credential exposure — tidak ada kredensial usable yang menginap di agen/intermediary
- Multi-hop chain integrity — tiap hop menyumbang identitas kriptografi komposit; rantai utuh by construction
SecurityWeek mengutip pendekatan mereka: kalau agen dapat token yang didelegasikan, Outerlimit ingin menjamin scope, lokasi, dan kondisi pemakaian token itu. Alignment model boleh gagal; kebijakan tool tetap berlaku.
Optimize — policy ikut jalan
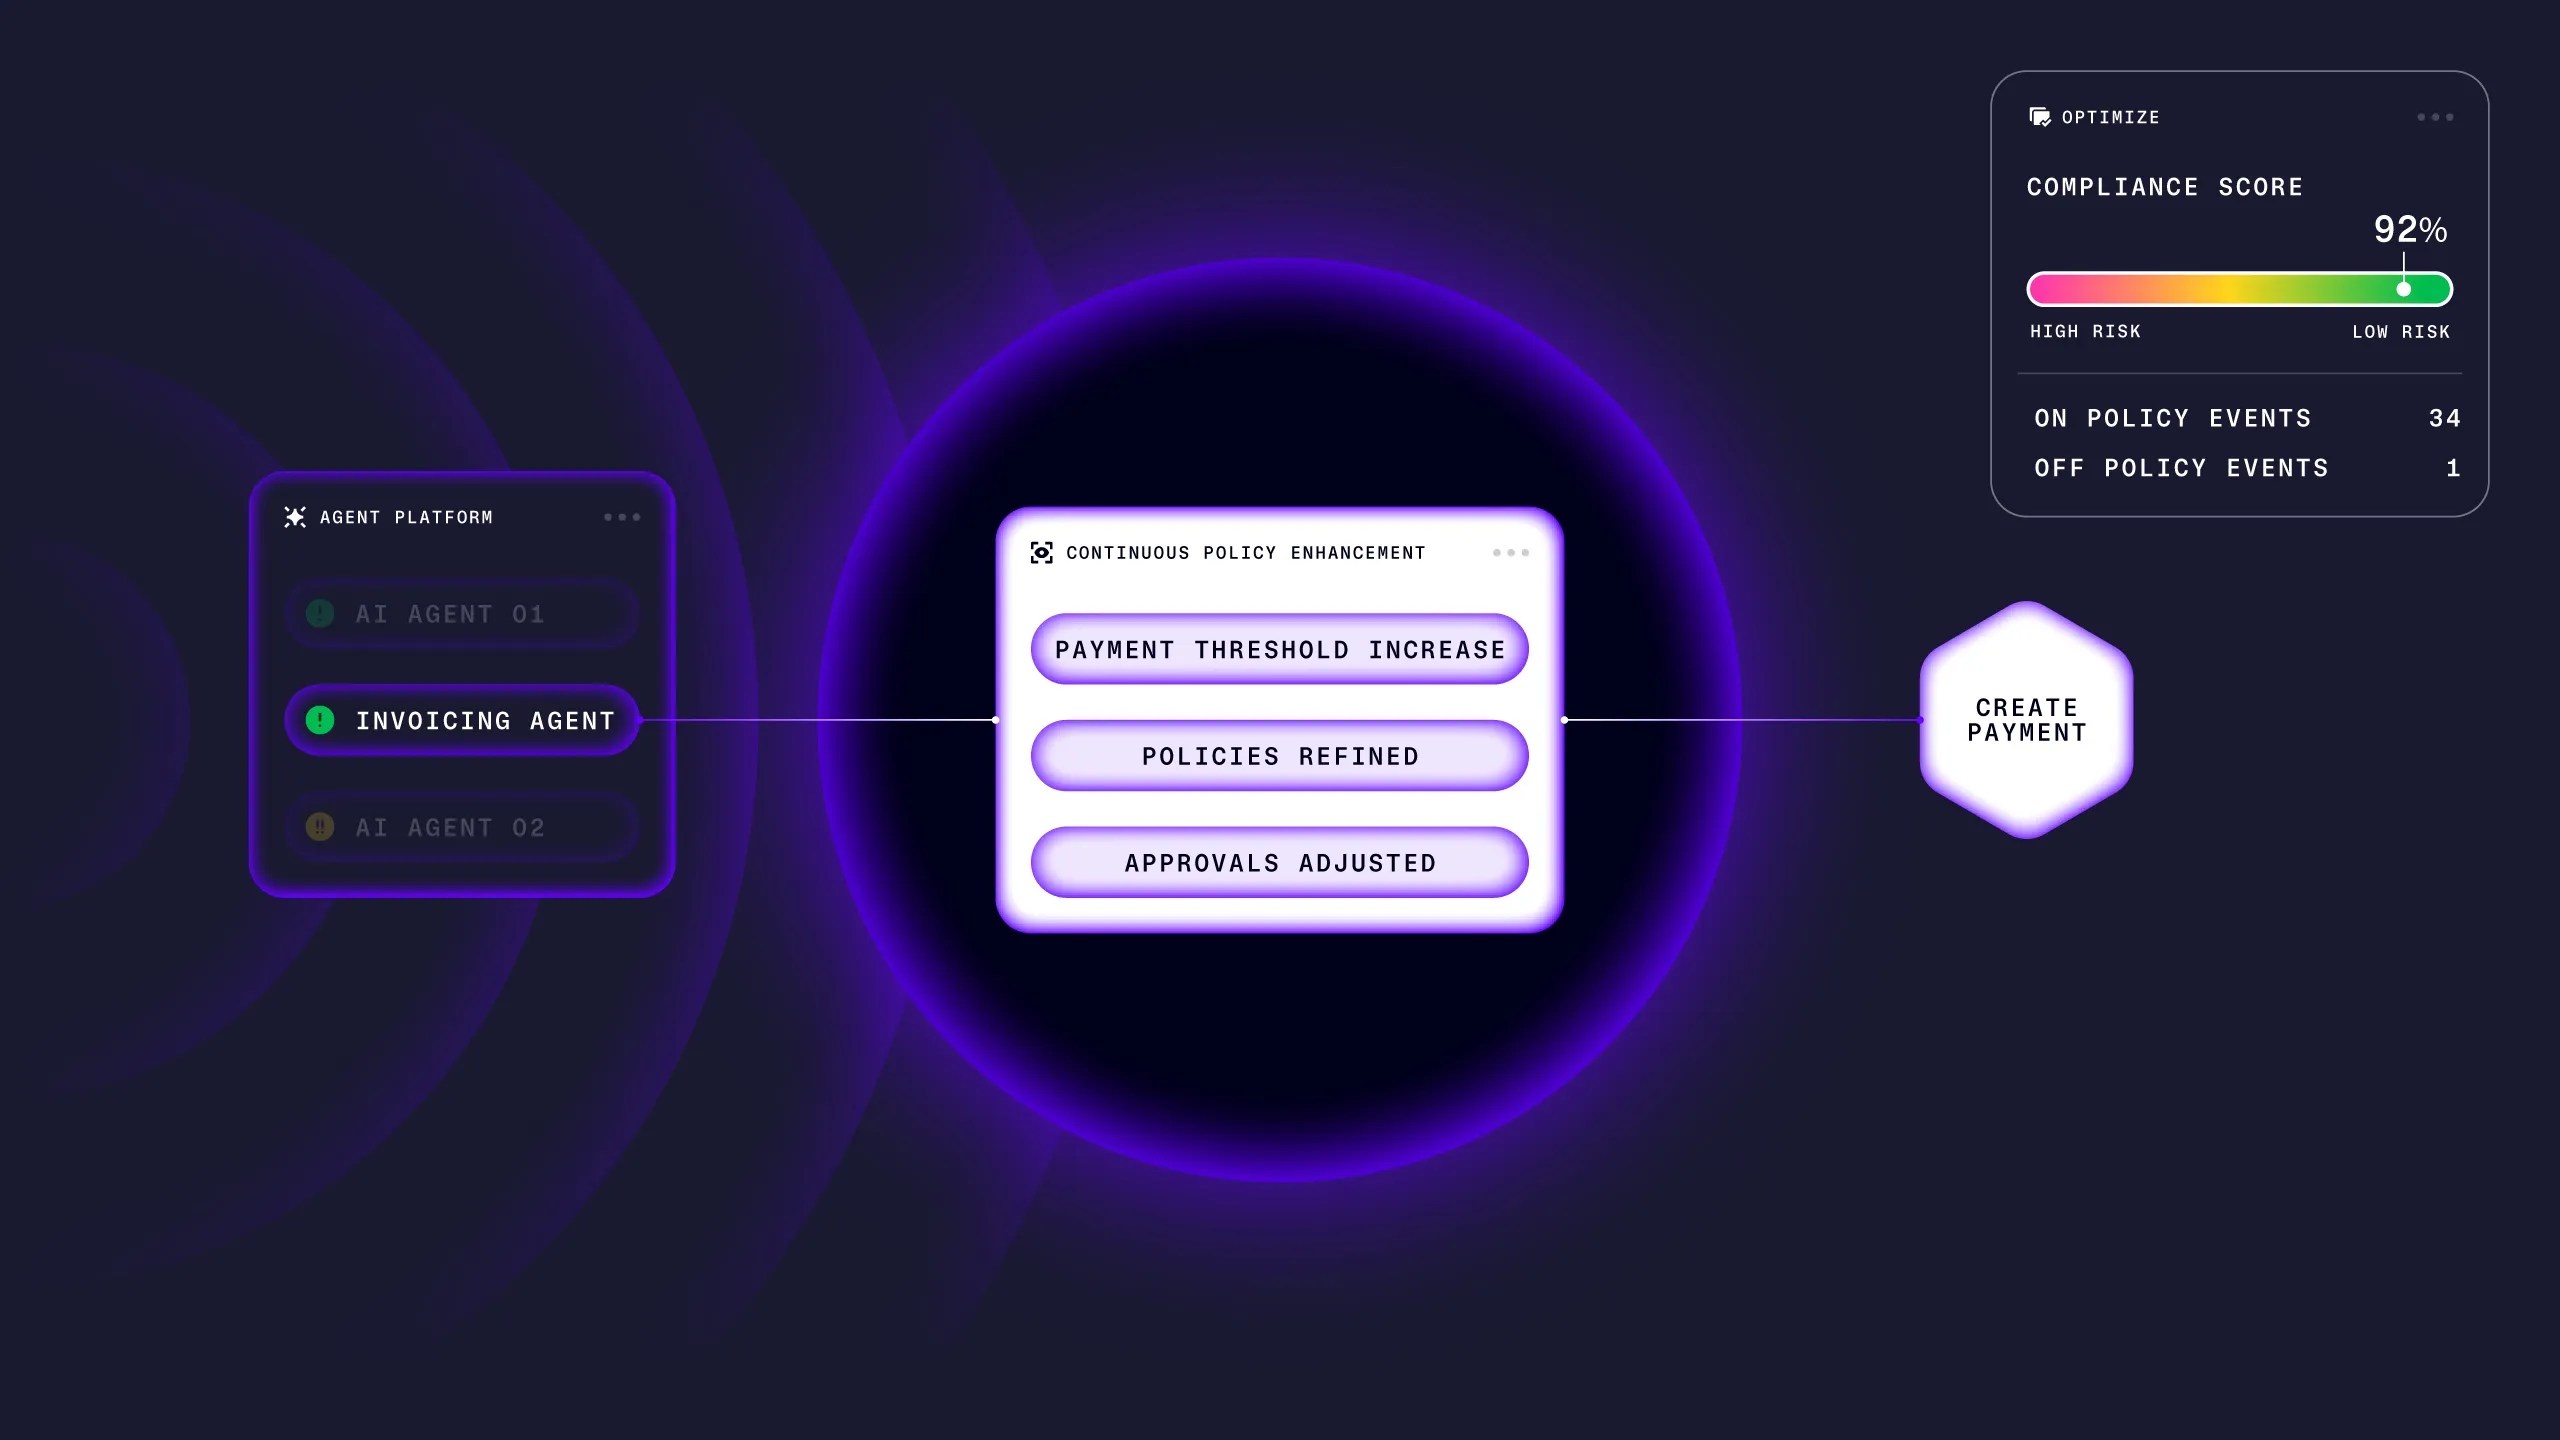
Modul keempat memakai data allow/deny berlabel versi policy. Reinforcement learning di atas keputusan enforce (bukan clustering buta) dipakai untuk usulkan perbaikan: policy terlalu longgar, terlalu rumit, atau ada blind spot. Klaimnya: kontrol mengikuti estate yang berubah lebih cepat dari review manusia.
Outerlimit vs “cukup pakai IAM + SIEM”
Banyak tim di Indo sudah punya IdP, PAM, SIEM, dan sedikit AI gateway. Outerlimit menempatkan diri di celah yang sering kosong:
| Lapisan | Pertanyaan | Keterbatasan umum |
|---|---|---|
| IAM / SSO | Siapa yang login? | Belum jamin aksi tool agen |
| Prompt filter / DLP chat | Apa yang boleh dibicarakan? | Tidak menghentikan tool call di luar chat |
| Observability (log/trace) | Apa yang terlihat? | Format beda, bisa diedit, sering tidak lengkap |
| Alignment / eval model | Model “baik” atau tidak? | Tidak menggantikan policy runtime |
| Outerlimit Enforce | Aksi tool ini boleh jalan sekarang? | Butuh adopsi gateway / appliance |
| Salmon EVI (produk lain) | Apa yang benar-benar dieksekusi & berubah? | Evidence setelah/saat capture, bukan otorisasi |
Singkatnya: Outerlimit lebih dekat ke runtime authorization. Produk verifikasi eksekusi seperti Salmon EVI lebih dekat ke bukti jejak. Keduanya bisa saling melengkapi di arsitektur mature — tapi ini perusahaan dan masalah yang berbeda.
Tips: Kalau inventaris agen di perusahaan masih spreadsheet, mulai dari Discover-style thinking dulu: daftar agen, tool, MCP, dan siapa ownernya. Enforce tanpa inventaris biasanya cuma menutup yang terlihat.
Yang relevan buat tim di Indonesia
Belum ada harga self-serve publik di materi 22–25 September 2026. Outerlimit menyasar enterprise yang sudah (atau mau) deploy agen ke sistem, data, dan API production — termasuk yang disebut Fortune 500 / FTSE 100.
Buat konteks lokal, beberapa hal yang biasanya muncul di diskusi:
- Bayar dolar + kontrak enterprise — ini bukan plugin Rp99 ribu di marketplace. Siapkan proses procurement dan POC.
- Data data residency — mereka tekan in-tenant / on-prem dan payload yang tetap di lingkungan pelanggan. Tanyakan secara eksplisit ke mana metadata event dikirim.
- MCP lokal di laptop developer — pola “jalanin MCP sendiri tanpa lewat change board” sudah umum di tim yang pakai Claude Code / Copilot. Connector EDR yang mereka sebut relevan buat CISO yang khawatir laptop jadi pintu belakang.
- Shadow AI di SaaS — agen di Copilot Studio atau Bedrock sering lahir dari unit bisnis, bukan dari security. Discover + risk scoring lebih berguna daripada memo “jangan pakai AI”.
- Regulasi & audit — bank, fintech, e-commerce besar di Indo biasanya butuh audit trail yang bisa dijelaskan ke auditor. Observe (reason code + policy version) lebih gampang dijual ke compliance daripada slide “AI aman karena prompt bagus”.
Checklist kasar sebelum demo vendor:
- Inventaris 10 agen paling sensitif (write access ke prod / PII / payment)
- Daftar MCP server yang dipakai engineering minggu ini
- Satu skenario “agen coba hapus / transfer / export” buat uji enforce
- Pertanyaan data residency + siapa yang pegang kunci fragmentasi
- Bandingkan dengan kontrol yang sudah ada di IdP, CASB, dan AI gateway
Peringatan: Melarang semua agen tanpa alternatif resmi biasanya mempercepat shadow AI. Pepper menekankan poin ini di launch — blokade total bukan kontrol.
Poin penting
- Outerlimit keluar stealth 22 September 2026 dengan US$16 juta pre-seed.
- Fokus: Zero Trust di agent action layer — otorisasi deterministik saat tool dieksekusi.
- Pathway produk: Discover → Observe → Enforce → Optimize.
- Kredensial diklaim terfragmentasi; digabung hanya saat konteks identitas + policy valid.
- Connector mencakup Copilot Studio, Foundry, Bedrock, coding agents via OTel, dan EDR untuk MCP bayangan.
- Bukan pengganti IAM/SIEM; posisi di runtime control tool, beda dari verifikasi eksekusi pasca-capture.
- Harga publik self-serve belum diumumkan; jalur masuk lewat sales / partner enterprise.
Checklist
- Catat semua agen AI yang punya write access ke prod, CRM, atau payment
- Inventaris MCP server (lokal + remote) yang dipakai developer minggu ini
- Tandai mana yang sanctioned vs shadow — owner + use case
- Pilih satu workflow kritis buat uji allow/deny di lapisan tool
- Tanya vendor soal data residency, on-prem/VA, dan siapa yang pegang fragmen kunci
- Samakan ekspektasi: Outerlimit ≠ prompt filter; bedakan dari produk evidence/verifikasi
- Libatkan security + platform eng + compliance dari POC, bukan akhir kontrak
Referensi
- Outerlimit (2026). The launch of Outerlimit — company news, 22 September 2026
- Outerlimit (2026). Agentic AI Security Platform — outerlimit.com
- Outerlimit (2026). Platform overview — Discover, Observe, Enforce, Optimize
- Outerlimit (2026). Discover AI Agents and Tools — connectors, MCP Gateway, shadow AI
- Outerlimit (2026). Observe Agentic AI Agent & Tool Activity — audit trail at action layer
- Outerlimit (2026). Enforce Agentic AI Runtime Controls — Zero Trust at agent action layer
- GlobeNewswire (2026). Outerlimit Emerges from Stealth to Extend Zero Trust to the Agent Action Layer — 22 September 2026
- AlbionVC (2026). Outerlimit raises $16m in pre-seed funding to build and define a new security architecture for agentic AI
- SecurityWeek (2026). Outerlimit Raises $16 Million to Stop Rogue AI Agents From Causing Harm — Kevin Townsend, 23 September 2026
- TheNextGenTechInsider (2026). Outerlimit Launches Decentralized Security Layer to Govern Agentic AI
- Outerlimit (2026). Quotes from Tony Pepper (CEO) and Dr Peter Vincent (CTO) on agent action layer security
- AlbionVC (2026). Comment from Ed Lascelles, Partner, on market opportunity and founding team
- Outerlimit / press materials (2026). Angel investor list including ReliaQuest, A-lign, Goldman Sachs coverage leadership, GP Bullhound
- KnowBe4 / industry coverage (2024–2026). Background on Egress Software acquisition context for Pepper and Larkins
- Outerlimit (2026). Partner Program messaging for VARs, SIs, and technology vendors
Pertanyaan Umum
Apa itu Outerlimit?
Bedanya Outerlimit dengan IAM atau SIEM biasa?
Apakah Outerlimit “memperbaiki” alignment model?
Apa itu MCP Gateway di Outerlimit?
Sudah bisa dibeli dari Indonesia?
Siapa founder dan berapa pendanaannya?
Kesimpulan
Outerlimit pada 22 September 2026 membawa percakapan keamanan agen AI dari “pantau prompt dan katalog model” ke “kontrol aksi di titik tool”. Dengan US$16 juta pre-seed dan jalur Discover–Observe–Enforce–Optimize, mereka menarget enterprise yang sudah kasih agen akses ke sistem nyata — dan yang tidak mau lagi mengandalkan rasa takut manusia sebagai kontrol.
Buat teman-teman yang sedang buka pintu Copilot Studio, Bedrock agent, atau MCP di laptop engineering, minggu ini cukup mulai dari inventaris dan satu uji enforce yang jujur. Kalau agen masih main di sandbox tanpa write access, rapikan least privilege dulu. Lapisan otorisasi runtime paling berguna setelah aksi agen benar-benar menyentuh data dan API yang berharga.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar