Software
Chrome Kini Bisa Tangkal Penipuan ClickFix, Ini Cara Aktifkan Perlindungannya
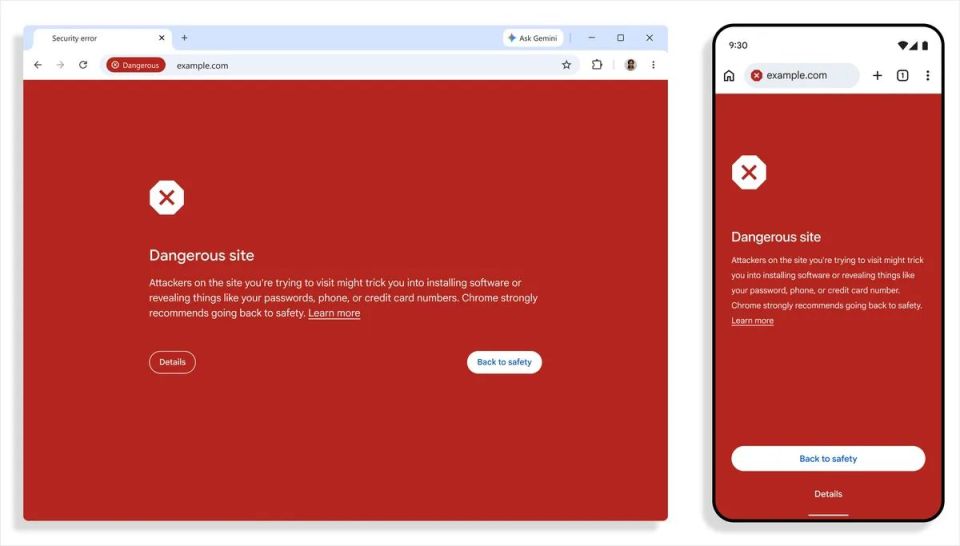
Google Chrome kini memberi peringatan saat pengguna tertipu menyalin perintah berbahaya ala ClickFix, plus deteksi penipuan berbasis Gemini. Ini cara kerjanya,
Google menambahkan dua lapis perlindungan baru di Chrome untuk melawan penipuan online yang makin licin. Yang paling menarik adalah perlindungan dari ClickFix, yaitu trik penipuan yang membujuk orang menyalin lalu menjalankan sendiri perintah berbahaya di komputernya. Pengumuman ini disampaikan lewat blog resmi Google pada 20 Oktober 2026.
Selain itu, deteksi penipuan berbasis Gemini di Chrome juga naik kelas. Sebelumnya fitur ini berjalan di perangkat memakai Gemini Nano, sekarang pindah ke model Gemini yang berjalan di server Google dan bisa mengenali lebih banyak jenis penipuan.
Artikel ini akan menjelaskan apa itu trik ClickFix dengan bahasa sederhana, bagaimana Chrome sekarang menangkalnya, apa saja yang dikirim ke server Google, bagaimana cara mengaktifkan mode perlindungannya, dan kenapa fitur ini penting buat pengguna PC di Indonesia.
Penipuan ClickFix itu seperti apa?
ClickFix adalah teknik rekayasa sosial. Penipu tidak langsung mengirim file virus, tapi menyuruh korban "memperbaiki" masalah palsu dengan tangannya sendiri. Biasanya polanya begini:
- Korban membuka situs yang menampilkan pesan palsu, misalnya "Verifikasi bahwa Anda bukan robot", "Browser Anda bermasalah", atau "Dokumen gagal dimuat".
- Situs memberi instruksi singkat, contohnya tekan Windows + R, lalu Ctrl + V, lalu Enter.
- Tanpa sadar, korban sudah menempelkan perintah yang diam-diam disalin situs itu ke clipboard.
- Perintah tersebut menjalankan alat bawaan Windows seperti PowerShell atau cmd.exe untuk mengunduh dan memasang malware.
Menurut Google, perintah yang tampil di halaman sering bukan perintah yang benar-benar tersalin. Jadi korban mengira sedang menjalankan sesuatu yang aman, padahal isinya berbeda.
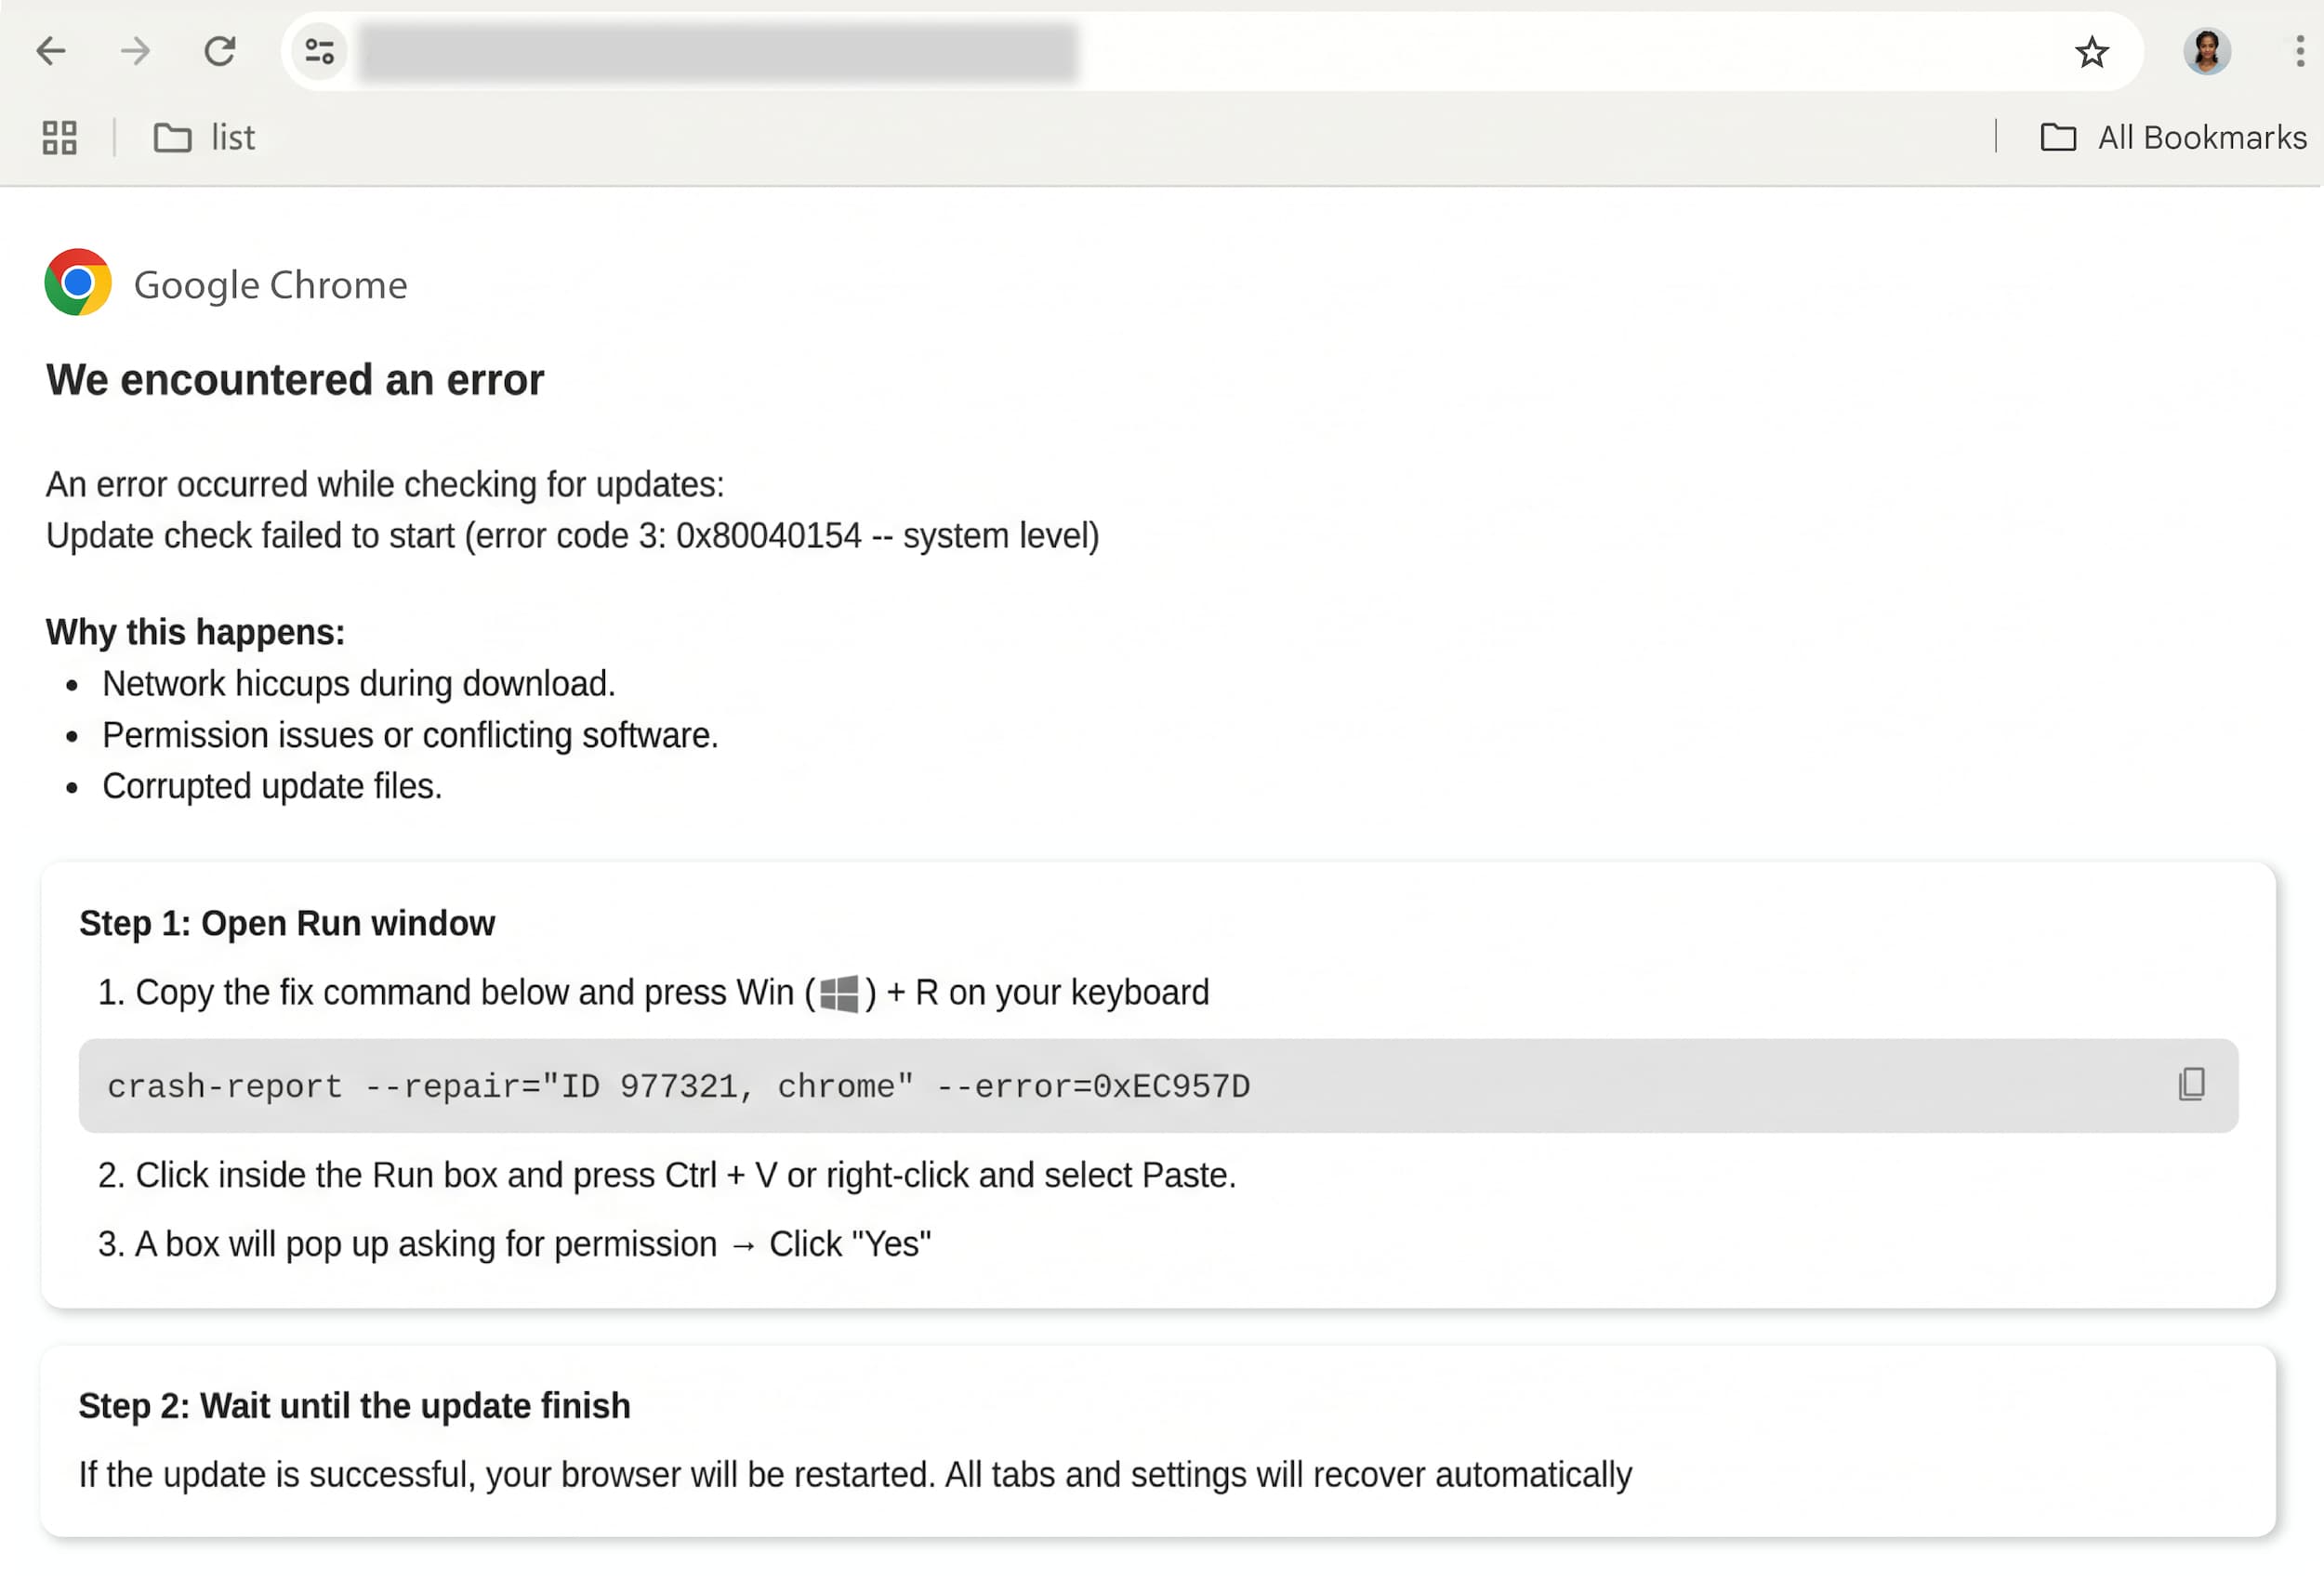
Catatan: Google menegaskan Chrome tidak pernah meminta pengguna memperbaiki browser dengan cara menyalin dan menjalankan perintah seperti itu. Kalau ada situs yang menyuruh begitu, hampir pasti itu penipuan.
Kenapa ClickFix susah ditangkal antivirus biasa?
Trik ini licin karena memakai alat yang memang sudah ada di sistem operasi. Dalam dunia keamanan, alat seperti ini disebut LOLBins (Living Off the Land Binaries), contohnya PowerShell dan cmd.exe.
Ada beberapa alasan kenapa cara ini sering lolos:
- Alatnya resmi dan dipercaya. PowerShell adalah bagian dari Windows, jadi aktivitasnya tidak langsung dicurigai software keamanan.
- Unduhan tidak lewat browser. Malware diunduh dari terminal, bukan dari tombol download di Chrome. Akibatnya, perlindungan unduhan bawaan Chrome dan Safe Browsing terlewati.
- Korban sendiri yang menjalankan. Karena pengguna yang menekan Enter, banyak sistem menganggapnya sebagai tindakan sah.
Inilah alasan Google memilih menangkap masalahnya lebih awal, yaitu saat perintah berbahaya itu disalin, sebelum sempat ditempel dan dijalankan.
Cara Chrome menangkal ClickFix sekarang
Fitur baru ini bekerja untuk pengguna yang mengaktifkan mode Perlindungan yang Ditingkatkan (Enhanced Protection) di Safe Browsing. Alurnya kira-kira seperti ini:
- Chrome mendeteksi saat pengguna menyalin sesuatu yang terlihat seperti skrip ClickFix yang mencurigakan.
- Isi clipboard itu dibersihkan dulu dari data pribadi (PII).
- Setelah dibersihkan, isinya dikirim ke Safe Browsing untuk dianalisis.
- Kalau hasil analisis menyatakan berbahaya, Chrome menampilkan peringatan supaya pengguna tidak melanjutkan.
Google menyebut sistem ini dirancang dengan presisi tinggi. Tujuannya melindungi pengguna secara real time, tapi tetap tidak mengganggu developer yang memang sering menyalin perintah terminal dari dokumentasi atau forum.
Tips: Kalau sering menyalin perintah dari GitHub, Stack Overflow, atau dokumentasi resmi, peringatan ini seharusnya jarang muncul. Kalau muncul di situs yang tidak dikenal, anggap itu tanda bahaya.
Deteksi penipuan Gemini kini pindah ke server
Tahun 2025, Chrome mulai memakai Gemini Nano di perangkat untuk mendeteksi penipuan bertema dukungan teknis (tech support scam), misalnya halaman yang mengunci layar dan mengaku komputer terkena virus. Google menilai cara ini berhasil dan membuktikan bahwa model bahasa bisa membantu deteksi penipuan.
Sekarang Google memindahkannya ke model Gemini yang lebih kuat di server. Ada dua keuntungan dari perubahan ini:
- Lebih banyak pengguna terlindungi. Fitur ini tidak lagi bergantung pada perangkat yang mampu menjalankan Gemini Nano, jadi bisa dipakai semua pengguna Perlindungan yang Ditingkatkan.
- Jenis penipuan yang dikenali lebih luas. Selain penipuan dukungan teknis, Chrome kini juga menyasar antivirus palsu dan update browser palsu.

Model ini menilai beberapa hal dari isi halaman, seperti merek yang ditampilkan, maksud halaman, dan skor kemungkinan penipuan. Setelah itu, Safe Browsing menggabungkan analisis Gemini dengan reputasi domain dan sinyal keamanan lain sebelum memberi keputusan akhir.
Bagaimana soal privasinya?
Ini bagian yang paling banyak dipertanyakan. Android Authority, misalnya, menyorot bahwa Chrome kini bisa mengirim isi clipboard ke server Google. Wajar kalau sebagian pengguna merasa waswas.
Berikut penjelasan Google soal batasannya:
| Hal | Penjelasan Google |
|---|---|
| Kapan isi halaman dianalisis | Hanya saat situs menunjukkan indikator penipuan dengan tingkat keyakinan tinggi |
| Penyimpanan data | Diproses sementara, tidak dicatat, tidak disimpan, dan tidak dipakai melatih model |
| Isi clipboard | Dibersihkan dari data pribadi sebelum dikirim ke Safe Browsing |
| Siapa yang kena | Hanya pengguna yang memilih Perlindungan yang Ditingkatkan |
Perlu diingat, mode Perlindungan yang Ditingkatkan memang sejak awal mengirim lebih banyak data ke Google dibanding mode Standar. Jadi keputusannya kembali ke masing-masing pengguna, apakah lebih mementingkan perlindungan ekstra atau ingin meminimalkan data yang keluar dari perangkat.
Catatan: Pengguna mode Standar tetap mendapat manfaat secara tidak langsung, karena situs berbahaya yang baru ditemukan akan dimasukkan ke daftar blokir Safe Browsing.
Cara mengaktifkan Perlindungan yang Ditingkatkan di Chrome
Fitur anti-ClickFix dan deteksi Gemini di server hanya berjalan kalau mode ini aktif. Caranya cukup singkat:
- Buka Chrome di komputer.
- Klik ikon titik tiga di kanan atas, lalu pilih Setelan.
- Masuk ke Privasi dan keamanan, lalu pilih Keamanan.
- Di bagian Safe Browsing, pilih Perlindungan yang ditingkatkan.
Cara cepatnya, ketik chrome://settings/security di kolom alamat, lalu pilih opsi yang sama.
Google juga menyarankan menyalakan perlindungan serupa di Akun Google. Opsi ini ada di halaman keamanan akun Google dengan nama Safe Browsing yang Ditingkatkan untuk akun Anda. Dengan begitu, perlindungan ikut berlaku di layanan Google lain yang memakai akun yang sama.
Tips: Pastikan Chrome sudah versi terbaru. Buka
chrome://settings/helpuntuk mengecek dan memasang update.
Seberapa efektif menurut Google?
Google memperkenalkan Perlindungan yang Ditingkatkan sejak 2020. Pada 2025, Google menyebut fitur ini sudah diaktifkan oleh lebih dari 1 miliar pengguna Chrome.
Menurut Google, pengguna mode ini kini sepuluh kali lebih aman dari phishing, rekayasa sosial, penyalahgunaan notifikasi, dan penipuan lain dibanding pengguna mode Standar. Help Net Security mencatat bahwa angka ini dihitung dari perbandingan rata-rata jumlah peringatan keamanan yang muncul di kedua mode.

Jadi angka "10 kali lebih aman" itu sebaiknya dibaca sebagai gambaran dari data internal Google, bukan jaminan mutlak. Tetap saja, untuk pengguna awam, lapisan tambahan seperti ini jelas membantu.
Kenapa ini penting buat pengguna di Indonesia
Trik "captcha palsu" yang menyuruh menekan Windows + R bisa muncul di mana saja, misalnya saat mengunduh film, mencari software gratisan, atau membuka link dari grup chat. Pola seperti ini berbahaya karena terlihat sepele, cuma "tekan tiga tombol".
Beberapa kondisi yang membuat fitur ini relevan di sini:
- Banyak yang memakai PC Windows untuk kerja dan kuliah. Malware pencuri data bisa mengambil password tersimpan, cookie login, sampai akses akun bank atau marketplace.
- Link dikirim lewat WhatsApp dan Telegram. Situs palsu mudah menyebar di grup, dan banyak orang langsung klik tanpa cek alamatnya.
- Situs unduhan tidak resmi masih ramai dipakai. Halaman seperti ini sering jadi tempat iklan berbahaya yang memunculkan captcha palsu.
- Fitur ini gratis. Tidak perlu memasang aplikasi tambahan, cukup ubah satu setelan di Chrome.
Buat yang mengelola komputer kantor atau warnet, menyalakan mode ini di semua PC bisa jadi langkah pencegahan yang murah.
Kebiasaan aman yang tetap perlu dijaga
Chrome bisa membantu, tapi tidak ada sistem yang menangkap semua penipuan. Kebiasaan berikut tetap penting:
- Jangan pernah menempelkan perintah ke kotak Run, PowerShell, atau Terminal hanya karena disuruh sebuah situs.
- Captcha asli tidak pernah meminta menekan Windows + R atau membuka terminal.
- Kalau terlanjur menjalankan perintah mencurigakan, segera putuskan internet, jalankan pemindaian antivirus, lalu ganti password akun penting dari perangkat lain.
- Aktifkan verifikasi dua langkah di akun Google, email, dan aplikasi keuangan.
- Rajin update Windows dan Chrome supaya celah keamanan lama tertutup.
Checklist
- Chrome sudah diperbarui ke versi terbaru
- Mode Safe Browsing sudah diubah ke Perlindungan yang ditingkatkan
- Safe Browsing yang Ditingkatkan di Akun Google sudah aktif
- Paham bahwa captcha asli tidak pernah meminta Windows + R
- Verifikasi dua langkah aktif di akun penting
Poin penting
- Chrome kini memperingatkan pengguna saat menyalin perintah berbahaya ala ClickFix.
- Isi clipboard dibersihkan dari data pribadi sebelum dianalisis Safe Browsing.
- Deteksi penipuan Gemini pindah ke server dan kini mengenali antivirus palsu serta update browser palsu.
- Google menyebut data yang dianalisis tidak disimpan dan tidak dipakai melatih model.
- Semua fitur ini hanya aktif di mode Perlindungan yang ditingkatkan.
Referensi
- Google Blog (2026). Our latest defenses against evolving web scams
- Help Net Security (2026). Chrome flags malicious commands that scammers pass off as fixes
- 9to5Google (2026). Chrome Safe Browsing Enhanced Protection makes users 10x safer
- Android Authority (2026). Chrome can now share your clipboard data with Google servers
- Chrome Security Blog (2025). Using AI to stop tech support scams in Chrome
Pertanyaan Umum
Penipuan ClickFix itu sebenarnya seperti apa?
Apakah perlindungan ClickFix aktif otomatis di Chrome?
Apakah Google bisa membaca semua yang saya salin?
Apakah developer akan sering kena peringatan palsu?
Apa yang harus dilakukan kalau sudah terlanjur menjalankan perintah ClickFix?
Kesimpulan
Perlindungan baru di Chrome ini menyasar titik lemah yang selama ini sering terlewat, yaitu saat korban sendiri yang menyalin dan menjalankan perintah berbahaya. Dengan peringatan saat menyalin skrip ClickFix dan deteksi Gemini yang kini berjalan di server, pengguna mendapat lapisan pertahanan tambahan tanpa perlu memasang aplikasi lain.
Caranya pun mudah, cukup aktifkan Perlindungan yang ditingkatkan di setelan keamanan Chrome. Meski begitu, kebiasaan aman tetap nomor satu: situs yang menyuruh menekan Windows + R dan menempelkan perintah hampir pasti penipuan, jadi lebih baik langsung tutup halamannya.
Komentar (0)
Belum ada komentar. Jadilah yang pertama berbagi pendapat!
Tinggalkan komentar